
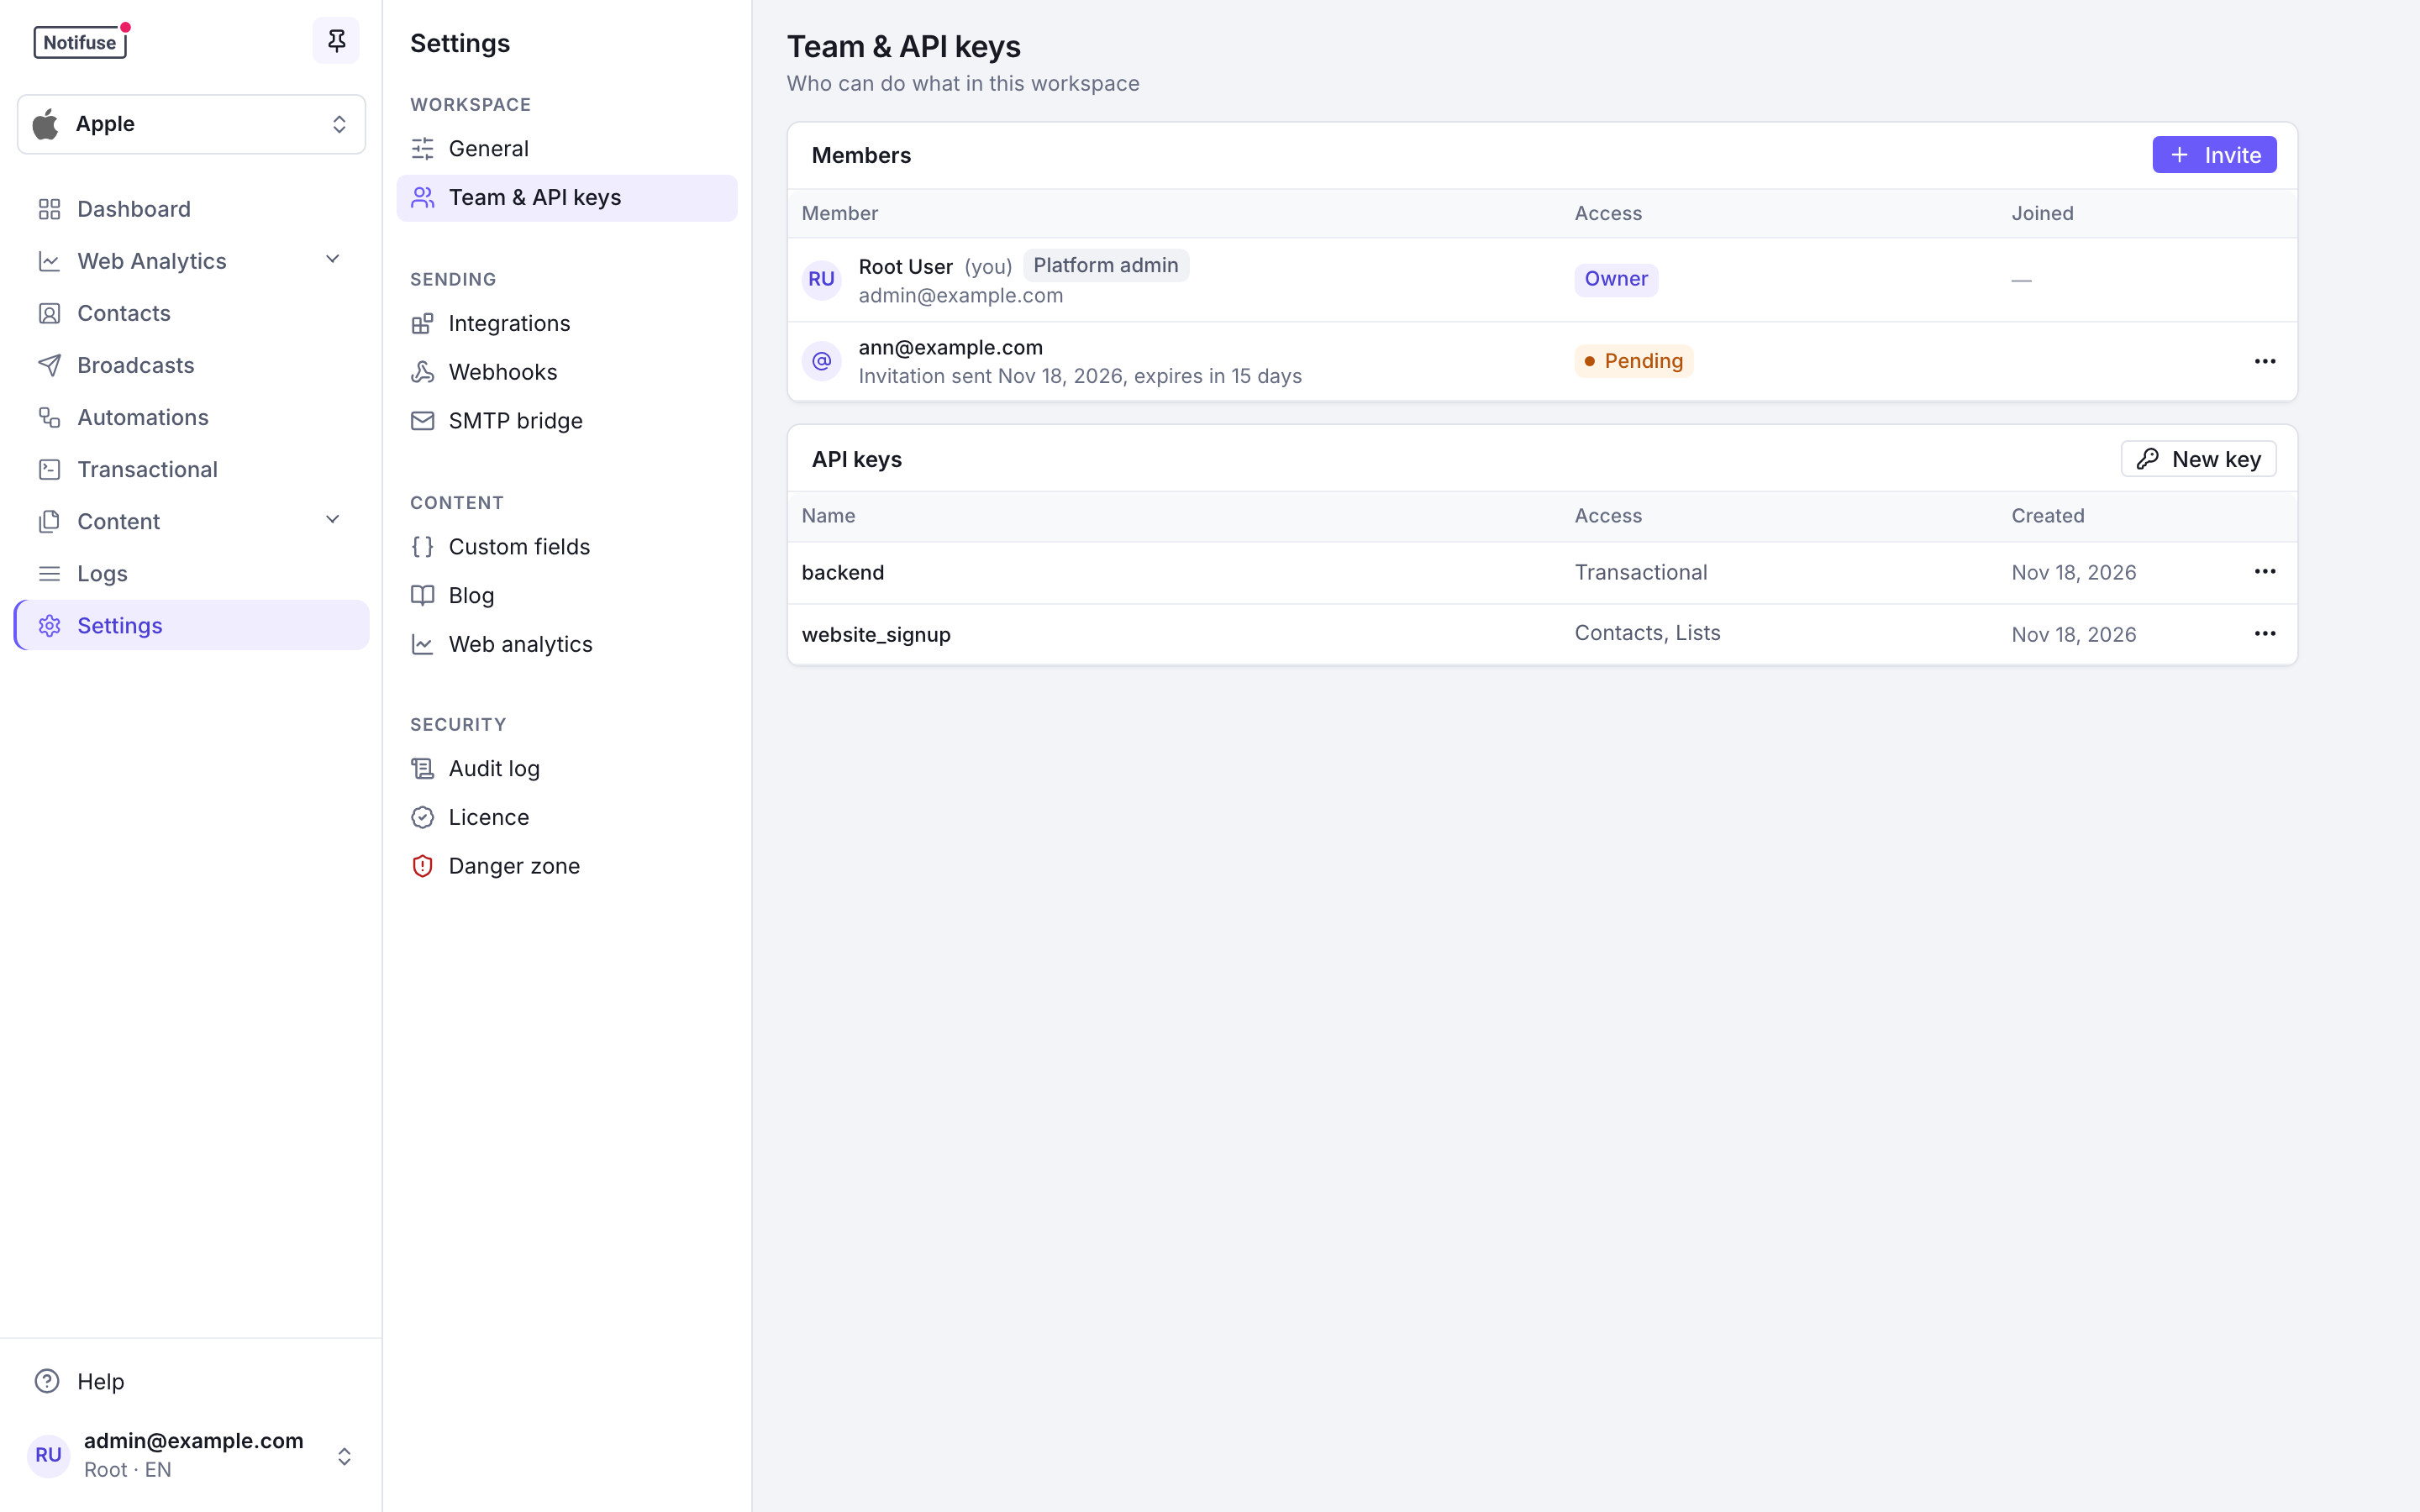
Admins verwalten
Admins einladen
- Nur der Inhaber des Arbeitsbereichs kann neue Admins einladen.
- Sie wählen die Berechtigungen, die mit der Einladung vergeben werden, und können sie später ändern.
- Einladungen werden per E-Mail verschickt.
Der Inhaber hat jede Berechtigung und lässt sich nicht einschränken. Alle anderen, menschliche Admins wie API-Schlüssel, haben die Berechtigungen, die Sie für sie wählen.
Berechtigungen
Hinweis
Selbst gehostet: Um Berechtigungen ohne Vollzugriff zu speichern, brauchen Sie einen Lizenzschlüssel. Das gilt für das Festlegen der Berechtigungen eines Mitglieds, für Einladungen mit eingeschränkten Berechtigungen und für das Erstellen eines API-Schlüssels mit eingeschränktem Umfang. Ohne Lizenzschlüssel erhalten neue Mitglieder und neue Schlüssel Vollzugriff. Bereits vergebene Berechtigungen gelten in jedem Lizenzzustand weiter, und ein Mitglied zu entfernen ist immer erlaubt, denn so widerrufen Sie einen geleakten Schlüssel. Notifuse Cloud enthält granulare Berechtigungen ab dem Starter-Plan (Details).
Eine Berechtigung ist ein Paar Schalter für einen Teil des Arbeitsbereichs: Gelesen und Schreiben. Schreiben schließt Lesen nicht ein, und beide sind aus, solange sie nicht vergeben sind. Die Seitenleiste der Konsole zeigt einen Abschnitt, sobald das Mitglied für diesen Teil einen der beiden Schalter hat.
Die Berechtigungen eines Mitglieds ändern Sie jederzeit auf der Seite Team & API-Schlüssel. Die Änderung gilt ab seiner nächsten Anfrage.
API-Schlüssel verwalten
API-Schlüssel erstellen
- Nur der Inhaber des Arbeitsbereichs kann einen API-Schlüssel erstellen.
- Sie wählen die Berechtigungen des Schlüssels beim Erstellen, oder Sie vergeben alle.
- Das Token wird nur einmal angezeigt, wenn der Schlüssel erstellt wird.
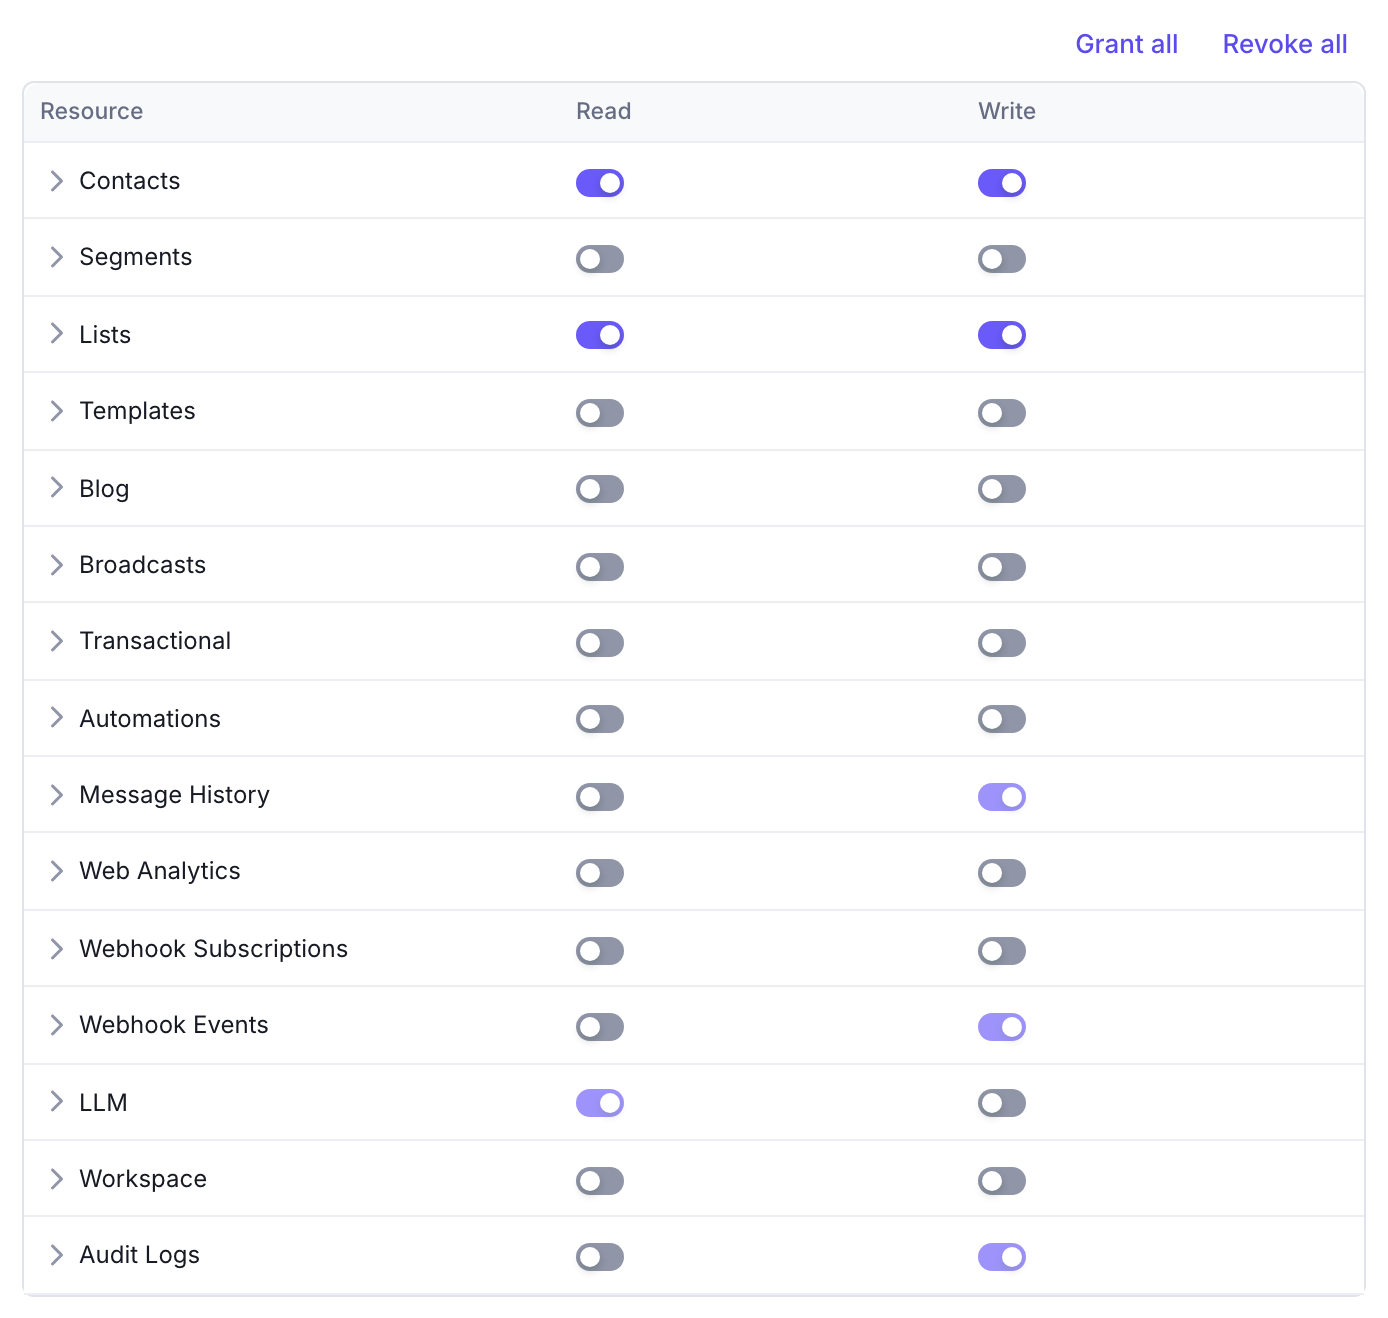
Ein Schlüssel, bei dessen Erstellung keine Berechtigungen ausgewählt wurden, hat vollen Zugriff auf den Arbeitsbereich. Schlüssel aus der Zeit vor den eingeschränkten Berechtigungen verhalten sich genauso, bis Sie sie einschränken. Ein Schlüssel, bei dem alle Berechtigungen ausgeschaltet sind, kann sich trotzdem authentifizieren und die wenigen Endpunkte erreichen, die keine Berechtigung schützt: /api/workspaces.list liefert den Datensatz des Arbeitsbereichs, zu dem der Schlüssel gehört (seine Einstellungen, die Bezeichnungen der benutzerdefinierten Felder und die dort gespeicherten wiederverwendbaren Vorlagenblöcke), mit geschwärzten Zugangsdaten der Anbieter. Alles in der Tabelle unten bleibt ihm verschlossen.
Geben Sie jeder Integration einen eigenen Schlüssel mit den engsten Berechtigungen, die sie braucht. Ein Schlüssel, der nur transaktionale E-Mails sendet, braucht nur das Schreibrecht für Transaktional (siehe Transactional API). Zapier legt seinen Umfang selbst fest: Wenn Sie es unter Einstellungen → Integrationen verbinden, entsteht ein Schlüssel mit Lese- und Schreibrecht für Webhook-Abonnements, Kontakte und Listen sowie Leserecht für Segmente.
Das Präfix, das Sie wählen, wird zur API-E-Mail-Adresse des Schlüssels und zum Benutzernamen für die SMTP-Bridge. Es darf Kleinbuchstaben, Ziffern, Bindestriche und Unterstriche enthalten, höchstens 64 Zeichen lang sein und pro Notifuse-Installation nur einmal vorkommen.
Umfang eines Schlüssels ändern
Einen bestehenden Schlüssel können Sie jederzeit auf der Seite Team & API-Schlüssel erweitern oder einschränken. Die Änderung gilt ab seiner nächsten Anfrage. Das Token ändert sich nicht, Sie müssen also nichts neu ausstellen und keine Integration anpassen.
Sicherheit
- Kopieren und speichern Sie das Token, sobald der Schlüssel erstellt ist.
- Ein verlorenes Token lässt sich nicht wiederherstellen: Erstellen Sie einen neuen Schlüssel.
- Alle API-Aufrufe müssen HTTPS verwenden.
Wird ein Schlüssel abgewiesen, antwortet die API mit 403 und nennt den fehlenden Bereich (contacts, webhook_subscriptions usw.) und den fehlenden Schalter. Ein 403 wegen eines Kontingents enthält keins von beiden, so lassen sich die zwei leicht unterscheiden.
Einen Schlüssel widerrufen
Warnung
Einen Schlüssel zu entfernen ist der einzige Weg, ihn zu widerrufen, und das lässt sich nicht rückgängig machen: Das Token bleibt gültig, bis der Schlüssel entfernt ist, und ein entfernter Schlüssel lässt sich weder wiederherstellen noch neu ausstellen. Jede Integration, die ihn verwendet, funktioniert ab dem Moment des Entfernens nicht mehr.
Diese zwei Punkte sollten Sie vor einem Vorfall kennen:
- Einschränken ist kein Widerrufen. Ein Schlüssel ohne jede Berechtigung authentifiziert sich weiterhin und behält den Zugriff, den keine Berechtigung schützt. Mit dem Einschränken begrenzen Sie einen Schlüssel, abschalten können Sie ihn damit nicht.
- Sie können nicht feststellen, welcher Schlüssel geleakt ist. Schlüssel haben keinen Zeitstempel der letzten Nutzung und kein Anfrageprotokoll pro Schlüssel. Wenn Sie vermuten, dass ein Token offengelegt wurde, das Token selbst aber nicht haben, kann Notifuse Ihnen nicht sagen, welcher Schlüssel es ist. Sind mehrere Schlüssel im Einsatz, bleibt als sichere Reaktion nur, alle zu entfernen, Ersatz zu erstellen und jede Integration zu aktualisieren.
Nicht immer entfernen Sie einen Schlüssel auf der Seite Team & API-Schlüssel. Wenn Sie eine Zapier-Verbindung unter Einstellungen → Integrationen löschen, wird der Schlüssel entfernt, den sie erstellt hat, und das Löschen eines Arbeitsbereichs entfernt alle seine Schlüssel. Entfernen Sie den Schlüssel einer Zapier-Verbindung unter Team & API-Schlüssel, ist er ebenfalls widerrufen, aber die Karte der Verbindung bleibt stehen und verweist auf einen Schlüssel, den es nicht mehr gibt.
Halten Sie die Zahl der Schlüssel also klein, geben Sie jedem ein Präfix, das das System nennt, in dem er liegt, und bevorzugen Sie eng gefasste Schlüssel. Dann kostet Sie ein Leak eine Integration und nicht den ganzen Arbeitsbereich.
Was jede Berechtigung erlaubt
Hinweis
Führt ein Release eine neue Berechtigung ein, erhalten bestehende Mitglieder und API-Schlüssel sie beim Upgrade. Ein Schlüssel, den Sie bewusst eingeschränkt haben, wird dadurch um den neuen Bereich erweitert und bleibt so, bis Sie ihn wieder einschränken. Prüfen Sie Ihre eingeschränkten Schlüssel deshalb nach jedem Upgrade. Eine Ausnahme ist ein Schlüssel, bei dem alle Berechtigungen ausgeschaltet sind: Das Upgrade lässt ihn unverändert.
Das Leserecht für Audit-Logs ist die zweite Ausnahme, und die einzige Berechtigung, die so funktioniert: Es wird beim Upgrade nie ergänzt und gehört nicht zum Vollzugriff. Vergeben Sie es nur an die Personen und Schlüssel, die die E-Mail-Adresse, die IP-Adresse und die abgelehnten Aktionen aller Kollegen lesen sollen.
Klicken Sie in der Konsole in der Matrix auf den Namen einer Berechtigung, um die Endpunkte zu sehen, die sie schützt, und was jeder davon tut. Die Tabelle unten fasst sie zusammen.
| Berechtigung | Lesen erlaubt | Schreiben erlaubt |
|---|---|---|
| Kontakte | Kontakte und ihre vollständigen Profile ansehen, ihre Zeitleiste und die für sie erfassten benutzerdefinierten Ereignisse. Auch nötig, um die Adressen einer Liste oder eines Segments aufzulisten und um bei einem Transaktionsversand cc oder bcc zu setzen | Kontakte anlegen und aktualisieren, sie löschen, per CSV- oder API-Import jedes Feld massenhaft überschreiben und benutzerdefinierte Ereignisse erfassen |
| Segmente | Segmente und ihre Definitionen ansehen sowie den Stand ihrer Build-Aufgaben. Um die Vorschau eines Segments zu sehen oder die passenden Kontakte aufzulisten, braucht es zusätzlich das Leserecht für Kontakte | Segmente erstellen, bearbeiten, löschen und neu aufbauen sowie ihre Build-Aufgaben ausführen, zurücksetzen oder löschen |
| Listen | Listen, ihre Einstellungen und ihre Abonnentenzahlen ansehen. Um die Mitglieder einer Liste aufzulisten, braucht es zusätzlich das Leserecht für Kontakte | Listen erstellen, bearbeiten und löschen sowie eine Adresse in jede Liste eintragen, öffentlich oder nicht, wobei derselbe Aufruf den Datensatz dieses Kontakts anlegt oder überschreibt. Um ein bestehendes Abonnement zu ändern oder zu entfernen, braucht es zusätzlich das Schreibrecht für Kontakte |
| Vorlagen | Vorlagen in allen Sprachen und die wiederverwendbaren Vorlagenblöcke ansehen und eine Vorlage mit Testdaten kompilieren. Zusammen mit dem Schreibrecht für Transaktional auch nötig, um eine Test-E-Mail zu senden und eine Transaktionsbenachrichtigung zu erstellen oder zu bearbeiten | Vorlagen und wiederverwendbare Blöcke erstellen, bearbeiten und löschen. Das Bearbeiten eines Blocks ändert die Vorlagen nicht, die ihn bereits enthalten |
| Blog | Kategorien, Beiträge (auch unveröffentlichte Entwürfe) und Theme-Versionen (mit ihren Skripten) ansehen | Beiträge und Kategorien erstellen, bearbeiten, löschen, veröffentlichen und zurückziehen; ein Theme veröffentlichen; und die Blog-Einstellungen ändern, auch den Blog ein- oder ausschalten |
| Kampagnen | Kampagnen, ihre Konfiguration und ihre A/B-Testergebnisse ansehen sowie den Stand ihrer Versandaufgaben. Zustellstatistiken fallen unter das Leserecht für Nachrichtenverlauf | Kampagnen erstellen und bearbeiten, Datenfeeds aktualisieren und testen, eine Kampagne planen, an die gesamte Zielgruppe senden, pausieren, fortsetzen, abbrechen und löschen, den A/B-Gewinner wählen und die zugrunde liegende Versandaufgabe ausführen oder zurücksetzen |
| Transaktional | Die Definitionen der Transaktionsbenachrichtigungen ansehen | Sie erstellen, bearbeiten und löschen und echte E-Mails senden: über die API, über die SMTP-Bridge und als Vorlagentest. Einen E-Mail-Anbieter zu testen bleibt dem Inhaber vorbehalten. Siehe die Versandregeln weiter unten |
| Automatisierungen | Automatisierungen ansehen, ihre vollständige Knotenkonfiguration einschließlich der URLs und Bearer-Secrets der Webhook-Knoten, und den Durchlauf eines namentlich angegebenen Kontakts durch einen Ablauf | Automatisierungen erstellen, bearbeiten und löschen sowie aktivieren oder pausieren |
| Nachrichtenverlauf | Gesendete Nachrichten mit ihren Empfängeradressen und gerenderten Daten ansehen sowie die Zahlen einer Kampagne zu Zustellungen, Öffnungen, Klicks, Bounces und pro Link | Nichts: Dieser Schalter steuert derzeit nichts |
| Web-Analyse | Website-Statistiken ansehen, die Anmerkungen in diesen Diagrammen und den Fortschritt der Nacherfassung | Anmerkungen erstellen, bearbeiten und löschen, die Nacherfassung historischer Daten starten und abbrechen und die Einstellungen der Web-Analyse ändern (erlaubte Domains, Filter, Bezeichnungen eigener Dimensionen und Identifikation über E-Mail-Links) |
| Webhook-Abonnements | Abonnements auflisten und einzeln öffnen sowie das Zustellprotokoll lesen, mit der Payload jedes Ereignisses und der Antwort des Endpunkts. Das Signatur-Secret ist für alle außer dem Inhaber verborgen | Abonnements erstellen, bearbeiten, löschen, aktivieren und deaktivieren und eine Testzustellung auslösen |
| Webhook-Ereignisse | Die rohen Callbacks ansehen, die Ihre E-Mail-Anbieter zurücksenden, mit Empfängeradressen und Diagnosedaten der Anbieter | Nichts: Dieser Schalter steuert derzeit nichts |
| Audit-Logs | Den Audit-Trail lesen und exportieren: wer was im Arbeitsbereich getan hat, mit der E-Mail-Adresse des Akteurs, der IP-Adresse, von der er kam, und den Aktionen, die ihm verweigert wurden. Wird nie mit “Vollzugriff” vergeben (siehe Hinweis oben) | Nichts: Dieser Schalter steuert derzeit nichts. Die Plattform schreibt die Einträge, und die Aufbewahrung ist eine Einstellung nur für den Inhaber |
| LLM | Nichts: Dieser Schalter steuert derzeit nichts | Den KI-Assistenten verwenden |
| Arbeitsbereich | Den Datensatz des Arbeitsbereichs und seine Einstellungen lesen und das ganze Team sehen: Mitglieder, Inhaber, API-Schlüssel und ausstehende Einladungen. Ohne dieses Recht zeigt die Teamliste nur Ihre eigene Zeile, statt den Zugriff zu verweigern | Die Bezeichnungen der benutzerdefinierten Kontaktfelder des Arbeitsbereichs umbenennen und eine Synchronisierungsaufgabe einer Integration ausführen, zurücksetzen oder löschen. Sonst nichts (siehe unten) |
Zwei Familien von Endpunkten werden geteilt und prüfen die Berechtigung, die zur Anfrage passt: /api/analytics.query prüft die Berechtigung jedes abgefragten Schemas, und /api/tasks.* prüft die Berechtigung des Aufgabentyps (Segmente für Segment-Builds, Kampagnen für Versände, Web-Analyse für Nacherfassungen, Arbeitsbereich für Integrationssynchronisierungen).
Schalter, die derzeit nichts steuern
Vier Schalter haben in der aktuellen API keinen Endpunkt hinter sich: Leserecht für LLM, Schreibrecht für Nachrichtenverlauf, Schreibrecht für Webhook-Ereignisse und Schreibrecht für Audit-Logs. Die Konsole zeigt alle vier als vergeben und gesperrt, und Sie können sie nicht ausschalten. Einen davon als “aus” zu speichern wäre endgültig: Beim Ergänzen fehlender Berechtigungen kommt nur hinzu, was einer Vergabe fehlt, also würde nichts ihn einschalten, wenn ein späteres Release dem Schalter etwas zu steuern gibt.
Sie zu vergeben bringt nichts, weil die Arbeit an anderer Stelle geschieht. Der KI-Assistent hängt am Schreibrecht für LLM. Der Nachrichtenverlauf ist schreibgeschützt, weil die Versand-Pipeline seine Zeilen schreibt. Eingehende Callbacks der Anbieter kommen über Routen, die keine Sitzung tragen und keine Berechtigung prüfen. Den Audit-Trail schreibt die Plattform selbst, und seine einzige änderbare Einstellung, die Aufbewahrung, ist dem Inhaber vorbehalten und hängt an keiner Berechtigung.
Das Schreibrecht für Arbeitsbereich reicht weniger weit, als es klingt
Die einzige Einstellung des Arbeitsbereichs, die Sie mit der Berechtigung Arbeitsbereich ändern können, sind die Bezeichnungen der benutzerdefinierten Kontaktfelder. Sie umfasst nicht:
- Den Arbeitsbereich umbenennen, seine allgemeinen Einstellungen ändern oder ihn löschen: nur der Inhaber.
- Eine Integration erstellen, aktualisieren oder löschen: nur der Inhaber. Das Schreibrecht für Arbeitsbereich gewährt das nicht, und ein Inhaber darf es auch ohne dieses Recht.
- Die Blog-Einstellungen, die am Schreibrecht für Blog hängen.
- Die Einstellungen der Web-Analyse, die am Schreibrecht für Web-Analyse hängen.
Wer also den Blog oder die Website-Analyse bekommt, bekommt auch die Konfiguration dieser Funktion auf Ebene des Arbeitsbereichs, einschließlich des Schalters, der die Funktion ein- oder ausschaltet.
Aktionen nur für den Inhaber
Keine Berechtigung gewährt diese Aktionen. Sie bleiben beim Inhaber des Arbeitsbereichs, egal welche Berechtigungen ein Mitglied oder ein Schlüssel hat:
- Den Arbeitsbereich umbenennen, seine allgemeinen Einstellungen ändern und ihn löschen
- Integrationen erstellen, aktualisieren und löschen, dazu die Endpunkte der Amazon-SES-Konfiguration
- Webhooks bei einem E-Mail-Anbieter registrieren, weil dabei die in Ihrer Integration gespeicherten Zugangsdaten des Anbieters verwendet werden
- Einen E-Mail-Anbieter testen, was eine Test-E-Mail mit den in Ihrer Integration gespeicherten Zugangsdaten sendet
- Das Signatur-Secret eines Webhook-Abonnements neu erzeugen und lesen (für alle anderen ist es geschwärzt)
- Ein Mitglied einladen, ein Mitglied entfernen und die Berechtigungen eines Mitglieds festlegen
- Einen API-Schlüssel erstellen
- Die Inhaberschaft des Arbeitsbereichs übertragen
Berechtigungen, die weiter reichen als ihr Name
Lesen Sie diesen Abschnitt, bevor Sie diese Berechtigungen einem Schlüssel geben, den Sie nicht vollständig kontrollieren.
- Das Schreibrecht für Kontakte löscht und überschreibt massenhaft. Es umfasst
/api/contacts.deleteund/api/contacts.import, das jedes Feld überschreibt, das eine Zeile mitbringt: Ein einziger Aufruf kann Ihre gesamte Kontaktdatenbank neu schreiben. Auch das Leserecht für Kontakte geht über Profile hinaus: Es umfasst die Zeitleiste der Kontakte und die benutzerdefinierten Ereignisse. - Das Schreibrecht für Listen ist ein verdecktes Schreibrecht für Kontakte. Wer eine Adresse über
/api/lists.subscribeeinträgt, legt den gesamten Datensatz dieses Kontakts mit allen Feldern der Anfrage an oder überschreibt ihn, ohne das Schreibrecht für Kontakte zu brauchen. Ein Schlüssel, der nur das Schreibrecht für Listen hat, kann also Kontaktdaten neu schreiben. Derselbe Aufruf kann jemanden in eine nicht öffentliche Liste eintragen. Vergeben Sie das Schreibrecht für Listen nur dort, wo Sie auch das Schreibrecht für Kontakte vergeben würden. - Das Schreibrecht für Kampagnen sendet. Derselbe Schalter, mit dem jemand eine Kampagne entwirft, erlaubt ihm auch, sie an Ihre gesamte Zielgruppe zu senden, über
/api/broadcasts.scheduleoder indem er die zugrunde liegende Versandaufgabe auslöst oder zurücksetzt. - Das Schreibrecht für Automatisierungen liest Kontakte, ändert Listen und sendet E-Mails. Ein Webhook-Knoten sendet den vollständigen Kontaktdatensatz an jede URL, die die Automatisierung nennt, und während eine Automatisierung läuft, prüft nichts die Berechtigungen. Andere Knoten fügen Kontakte zu Listen hinzu, entfernen sie daraus und senden E-Mails. Dieser Schalter reicht also bis zu Kontaktdaten, Listenmitgliedschaft und Versand, ohne jede Berechtigung für Kontakte, Listen oder Transaktional.
- Das Leserecht für Automatisierungen legt Secrets offen. Die zurückgegebene Konfiguration der Webhook-Knoten enthält die Bearer-Tokens, die auf diesen Knoten eingerichtet sind.
- Das Schreibrecht für Blog führt JavaScript auf Ihrer Domain aus. Es umfasst das Veröffentlichen eines Themes, dessen eigene
scripts.jsjedem Besucher der eigenen Domain Ihres Blogs ausgeliefert wird. Außerdem schaltet es die Blog-Funktion ein und aus. - Vorlagen umfasst wiederverwendbare Blöcke. Wer das Schreibrecht für Vorlagen hat, kann die gespeicherten Blöcke des Arbeitsbereichs bearbeiten, ersetzen oder löschen. Bestehende Vorlagen behalten ihre eigene Kopie; wird der Block künftig eingefügt, enthält er die aktualisierte Fassung. Blöcke werden mit den Einstellungen des Arbeitsbereichs gespeichert, ihr Inhalt kommt also auch mit dem Datensatz des Arbeitsbereichs zurück.
- Web-Analyse umfasst Anmerkungen. Anmerkungen haben keine eigene Berechtigung, wer dieses Recht hat, kann also auch in die gemeinsame Zeitleiste schreiben, die alle lesen. Für den öffentlichen Tracking-Collector gilt gar keine Berechtigung: Er nimmt Daten ohne Authentifizierung an.
- Das Schreibrecht für Webhook-Abonnements empfängt Kontakt- und E-Mail-Daten. Ein Abonnement wählt die Ereignisse, die es überträgt. Wer dieses Recht hat, kann also Kontakt- und E-Mail-Ereignisse abonnieren und diese Daten an jede beliebige URL liefern lassen. Das Leserecht öffnet das Zustellprotokoll, das die Payloads selbst enthält. Siehe Webhooks.
- Leserecht für Segmente plus Leserecht für Kontakte ergibt ein Abfragewerkzeug.
/api/segments.previewnimmt jede Definition an, nicht nur ein gespeichertes Segment. Mit beiden Rechten lassen sich deshalb Kontakte nach jeder Bedingung zu Attributen, Listenmitgliedschaft, benutzerdefinierten Ereignissen und Zeitleiste zählen, eine Zählung nach der anderen. Das Leserecht für Segmente allein kann das nicht. - Das Leserecht für Nachrichtenverlauf betrifft Kontaktdaten. Das Protokoll enthält Empfängeradressen und die Daten, mit denen jede Nachricht gerendert wurde.
- Das Schreibrecht für LLM kostet Geld. Anfragen an den KI-Assistenten gehen an Ihren konfigurierten KI-Anbieter, werden Ihrem Arbeitsbereich berechnet und haben keine Obergrenze pro Schlüssel. Ist eine Firecrawl-Integration eingerichtet, kann der Assistent damit außerdem mit Ihren Zugangsdaten Webseiten auslesen und das Web durchsuchen.
Transaktionsversand und Kontakte
Das Schreibrecht für Transaktional reicht allein zum Senden, ein reiner Versandschlüssel ist also praktikabel. Über die API und die SMTP-Bridge gelten dieselben Regeln:
- Ohne Schreibrecht für Kontakte legt der Versand den Empfänger als Kontakt an, wenn es ihn noch nicht gibt, speichert aber nur die E-Mail-Adresse und ändert nie einen bestehenden Kontakt.
- Ohne Leserecht für Kontakte wird ein Versand mit
ccoderbccabgelehnt, weil die Betreffzeile mit dem gesamten Datensatz jedes Empfängers gerendert wird. Über die SMTP-Bridge kommen diese Empfänger aus den HeadernCc:undBcc:der Nachricht.
Das Schreibrecht für Transaktional sendet echte E-Mails über zwei Endpunkte, /api/transactional.send und /api/transactional.testTemplate, sowie über die SMTP-Bridge. Einen E-Mail-Anbieter zu testen (/api/email.testProvider) ist dem Inhaber des Arbeitsbereichs vorbehalten, wie das Erstellen und Bearbeiten von Integrationen, egal welche Berechtigungen der Schlüssel hat. Eine Test-E-Mail (/api/transactional.testTemplate) braucht außerdem das Leserecht für Vorlagen, weil sie die Vorlage mit Ihren eigenen Berechtigungen liest, und das Leserecht für Listen, wenn sie für eine Verteilerliste gesendet wird. Auch das Erstellen einer Transaktionsbenachrichtigung braucht das Leserecht für Vorlagen, ebenso das Bearbeiten mit ihren channels, die die Konsole beim Bearbeiten einer Benachrichtigung mitschickt, die keine Integration verwaltet.