
Überblick
Das Audit-Log erfasst jede Aktion auf der Steuerungsebene eines Deployments: ein eingeladenes Mitglied, ein geänderter Berechtigungssatz, ein angelegter API-Schlüssel, eine bearbeitete Integration, eine gespeicherte Vorlage, eine geplante Kampagne, ein gelöschter Kontakt, die installierte Lizenz.
Jeder Eintrag nennt den Akteur, die Aktion, ihr Ziel, die IP-Adresse und den User-Agent, von dem sie kam, die Request-ID und ob sie erfolgreich war, fehlschlug oder abgelehnt wurde. Sicherheitsrelevante Aktionen enthalten zusätzlich einen Vorher-Nachher-Vergleich der Änderungen, in dem jedes Geheimnis geschwärzt ist.
Die Datenebene (Kontakt-Upserts, Versand, Tracking, benutzerdefinierte Ereignisse) erfasst es nie. Sie kann Tausende Anfragen pro Minute erzeugen und gehört in die Protokolle.
Audit-Logs sind eine lizenzpflichtige Funktion (Enterprise): Aufgezeichnet wird nur, solange ein Lizenzschlüssel installiert ist, der audit_logs abdeckt. Lesen, Exportieren und das Einstellen der Aufbewahrungsdauer sind nie gesperrt, die Seite funktioniert also in jedem Lizenzzustand mit dem, was bereits aufgezeichnet wurde. Siehe Lizenzschlüssel.
Auf Notifuse Cloud wird der Schlüssel für Sie verwaltet, und Audit-Logs werden im Business-Tarif aufgezeichnet. Siehe Auf Notifuse Cloud.
Hinweis
Nichts wird abgelehnt, nichts wird verborgen. Ein Deployment ohne Lizenz schreibt keine Einträge und erhält keinen Hinweis. Läuft der Schlüssel eines Deployments ab, endet die Aufzeichnung nach der Kulanzfrist von 30 Tagen, und es wird ein Markierungseintrag licence.recordingStopped geschrieben, damit die Lücke sichtbar bleibt. Wird wieder ein Schlüssel installiert, entsteht licence.recordingResumed.
Wo Sie es finden
Protokolle → Audit-Log in einem Arbeitsbereich zeigt die Einträge dieses Arbeitsbereichs, neben den Nachrichten- und Webhook-Protokollen. Ein Root-Benutzer (eine ROOT_EMAIL) kann denselben Tab auf Gesamtes Deployment umschalten: alle Arbeitsbereiche plus die Einträge auf Deployment-Ebene, die zu keinem Arbeitsbereich gehören (Anmeldungen, die Lizenz, die Systemeinstellungen).
Inhaber sehen den Tab immer. Ein Mitglied oder ein API-Schlüssel sieht ihn nur mit Lesezugriff auf Audit-Logs. Diese Berechtigung muss ausdrücklich vergeben werden und ist nie Teil des Vollzugriffs, denn Vollzugriff soll nicht bedeuten, dass man die E-Mail-Adressen, IP-Adressen und abgelehnten Aktionen aller Kollegen lesen kann. Ein Mitglied, das nur diese Berechtigung hat, sieht den Menüpunkt Protokolle und darin nur diesen Tab.
Jeder Eintrag liest sich als Satz, etwa „Hat ann@example.com eingeladen“, neben dem Akteur, der Ressource und, wenn die Anfrage nicht erfolgreich war, ihrem Ergebnis. Ein Klick auf einen Eintrag öffnet ihn in einer Seitenleiste mit Aktion, Ergebnis und HTTP-Status, Akteur, Ziel, IP-Adresse, User-Agent, Request-ID, dem Vorher-Nachher-Vergleich der Änderungen, den Metadaten und dem Roheintrag.
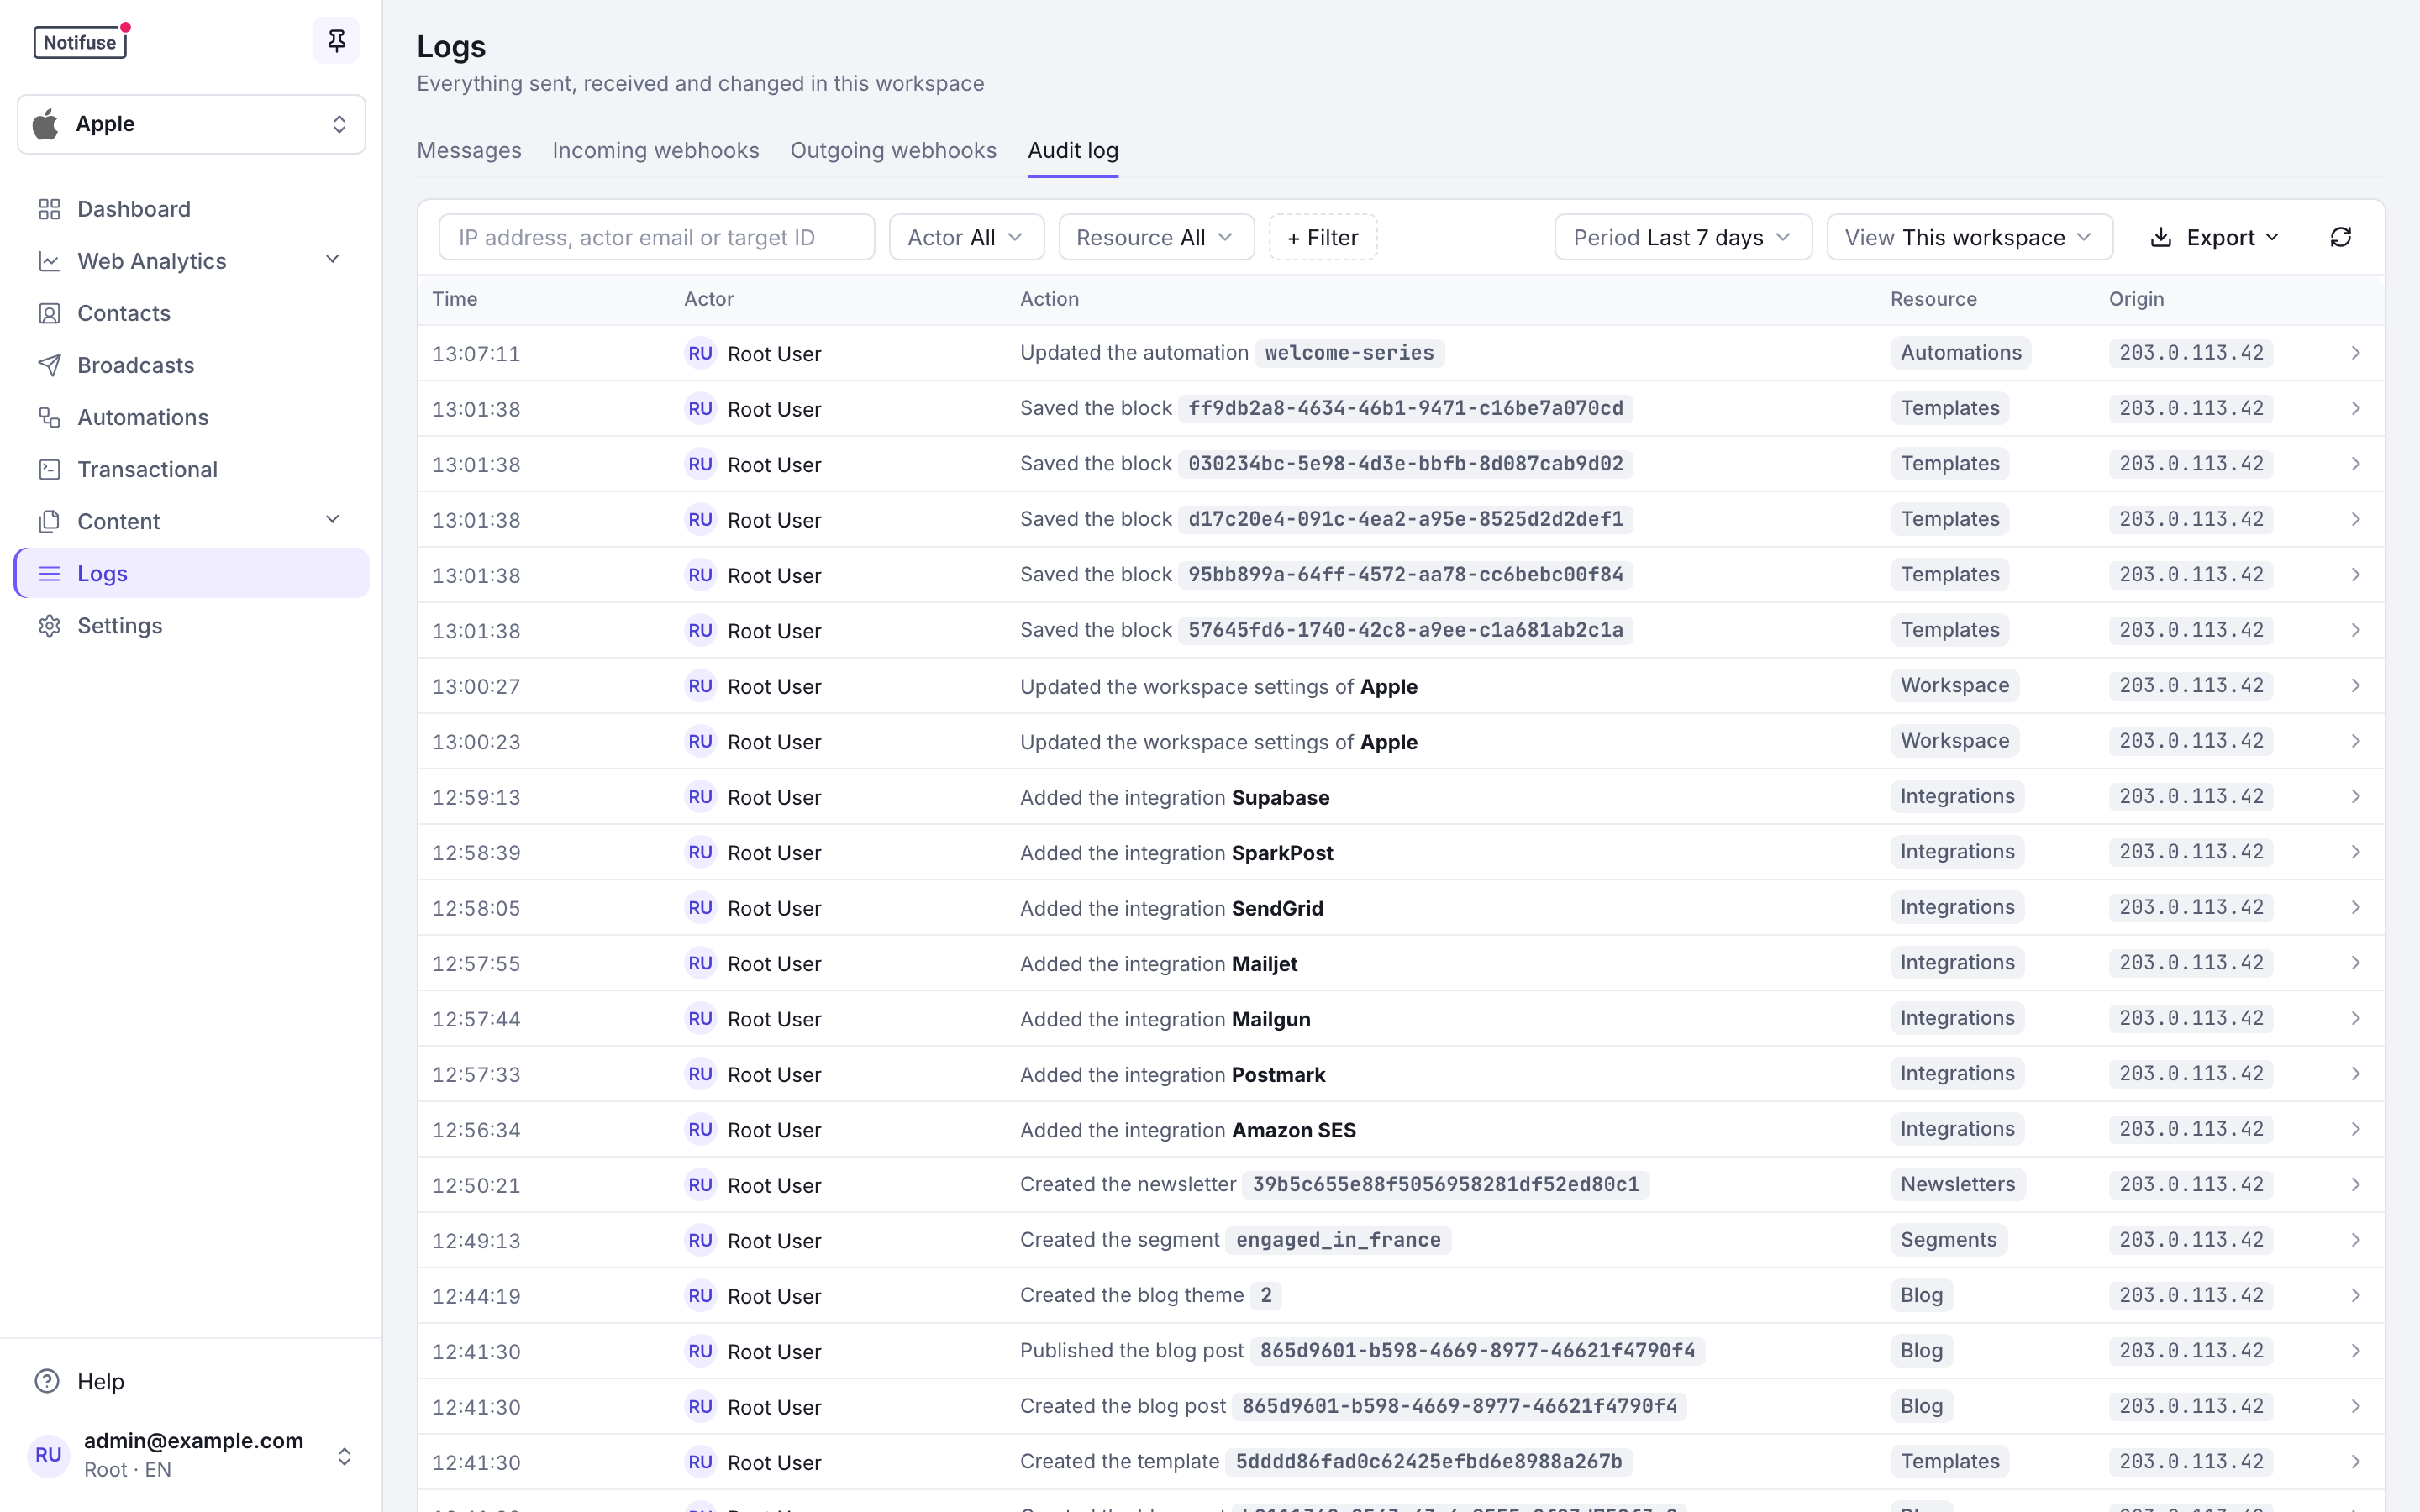
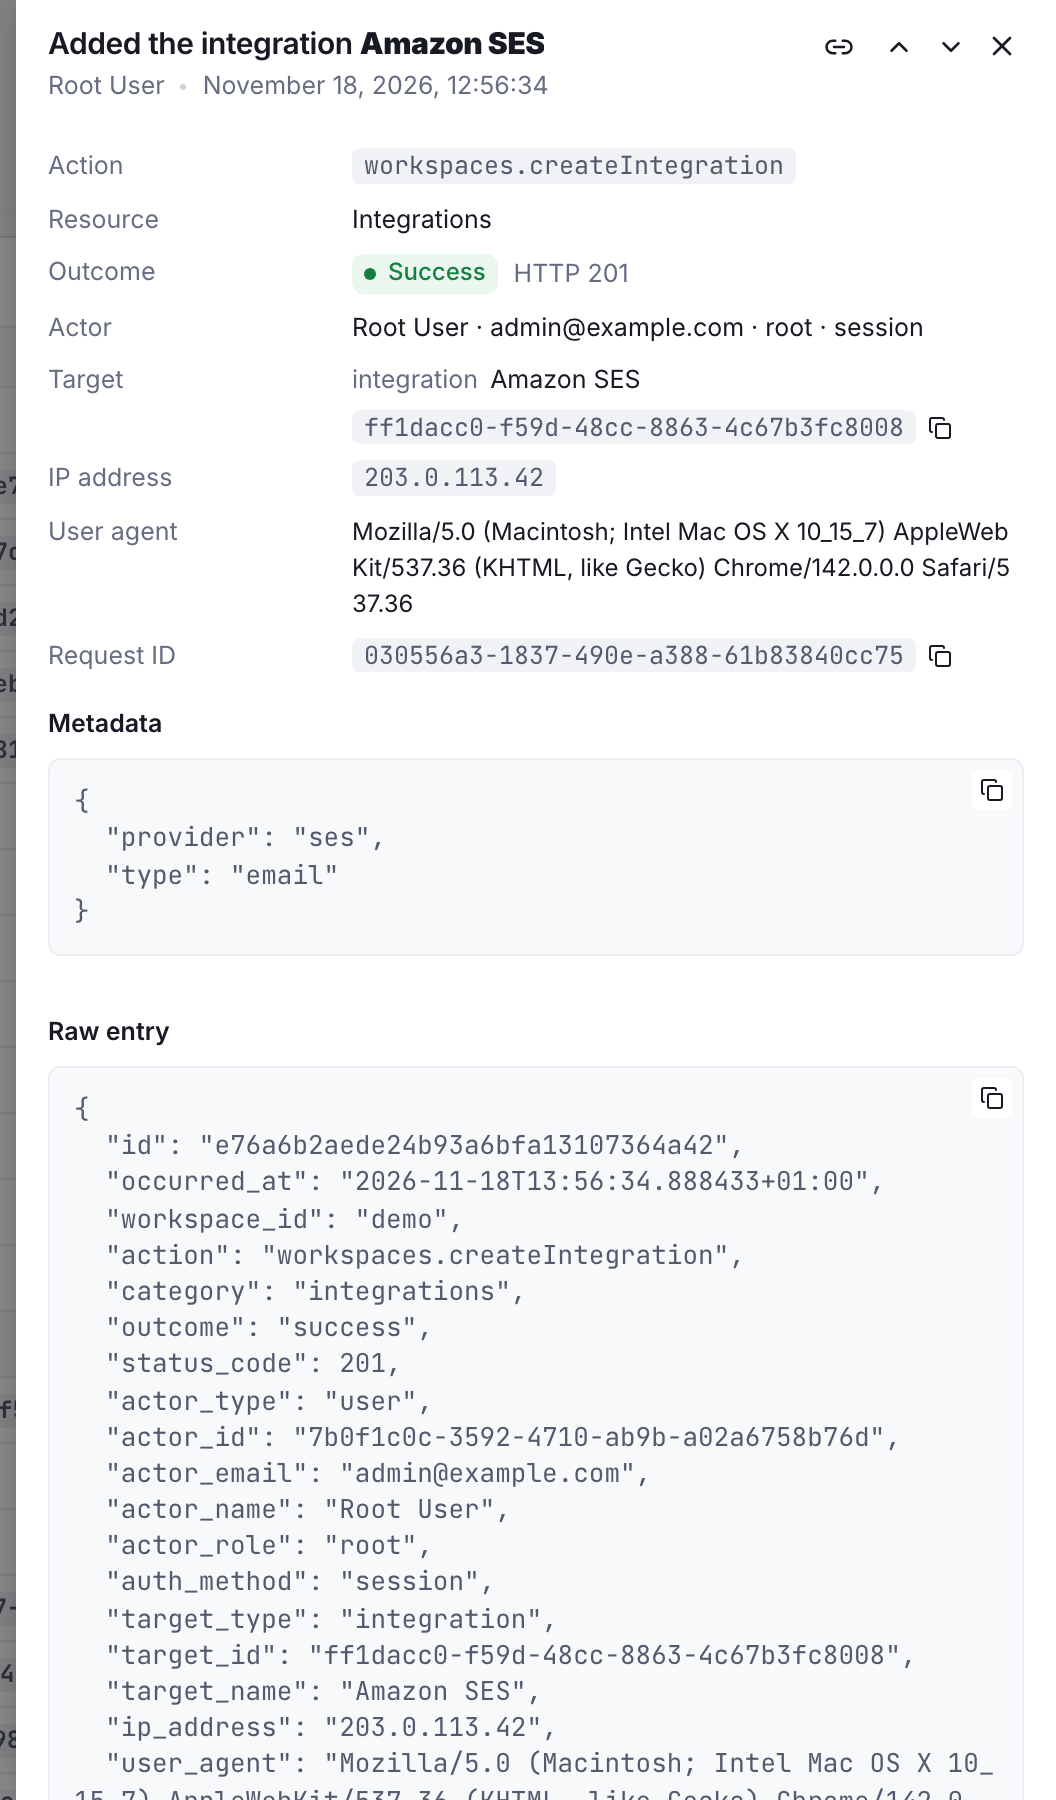
Unter Einstellungen → Audit-Log legt ein Inhaber die Aufbewahrungsdauer des Arbeitsbereichs fest. Dort erscheint auch der Lizenzhinweis, wenn nichts aufgezeichnet wird.
Was ein Eintrag enthält
| Feld | Bedeutung |
|---|---|
occurred_at | Wann die Aktion abgeschlossen wurde, in UTC. |
action | Die RPC-Route, die sie ausgeführt hat, wörtlich: workspaces.inviteMember, templates.update, contacts.delete. |
category | Eine Gruppierung zum Filtern: auth, licence, system, workspaces, members, api_keys, integrations, webhooks, templates, broadcasts, automations, lists, segments, transactional, blog, contacts, audit. |
outcome | success, failure (die Anfrage wurde aus einem anderen Grund abgelehnt, oder eine Anmeldung schlug fehl) oder denied (403 oder 402). |
status_code | Der HTTP-Status, mit dem die Anfrage beantwortet wurde. |
actor_type, actor_id, actor_email, actor_name, actor_role | Wer es getan hat: ein user, ein api_key, das system (Bereinigungen der Aufbewahrung, Lizenzmarkierungen) oder anonymous (eine fehlgeschlagene Anmeldung). Die Rolle ist owner, member oder root. |
auth_method | session, api_key, magic_code, sso oder root_password. |
target_type, target_id, target_name | Worauf sich die Aktion bezog. |
ip_address, user_agent, request_id | Woher sie kam. Die Request-ID wird in jeder API-Antwort als X-Request-ID zurückgegeben, sodass sich ein Eintrag einer Zeile im Log Ihrer Anwendung zuordnen lässt. |
changes | Vorher und nachher der geänderten Felder, als { "field": { "old": …, "new": … } }. Passwörter, Geheimnisse, Tokens und Schlüssel werden auf beiden Seiten durch [redacted] ersetzt; dass sie sich geändert haben, bleibt erhalten. |
metadata | Freie Details: der gewährte Berechtigungsumfang, die Zahl der importierten Kontakte, der Grund für eine fehlgeschlagene Anmeldung. |
Was aufgezeichnet wird
Jede der folgenden Routen POST /api/… wird unter ihrem eigenen Namen aufgezeichnet. Lesezugriffe werden nicht aufgezeichnet, mit einer Ausnahme: Der Kontaktexport der Konsole fragt die erste Seite von contacts.list mit export=true ab, und diese Anfrage wird als contacts.export aufgezeichnet. Ein API-Client, der selbst durch die Liste blättert, macht gewöhnliche Lesezugriffe, die nicht aufgezeichnet werden.
| Kategorie | Aktionen |
|---|---|
| auth | user.signin, user.verify, user.rootSignin, user.oidc.exchange, user.oidc.callback, user.logout, setup.initialize |
| licence | licence.set, licence.recordingStopped, licence.recordingResumed |
| system | settings.update |
| workspaces | workspaces.create, workspaces.update, workspaces.delete, workspaces.setBlogSettings, workspaces.setCustomFieldLabels, workspaces.setWebAnalyticsSettings, workspaces.setAuditLogSettings |
| members | workspaces.inviteMember, workspaces.acceptInvitation, workspaces.joinInvitation, workspaces.deleteInvitation, workspaces.removeMember, workspaces.setUserPermissions |
| api_keys | workspaces.createAPIKey, workspaces.connectZapier |
| integrations | workspaces.createIntegration, workspaces.updateIntegration, workspaces.deleteIntegration, ses.enableTenantIsolation, webhooks.register |
| webhooks | webhookSubscriptions.create, .update, .delete, .toggle, .regenerateSecret |
| templates | templates.create, .update, .delete, templateBlocks.create, .update, .delete |
| broadcasts | broadcasts.create, .update, .schedule, .pause, .resume, .cancel, .delete, .retryFailed, .selectWinner, .sendToIndividual |
| automations | automations.create, .update, .delete, .activate, .pause |
| lists, segments | lists.create, .update, .delete, segments.create, .update, .delete, .rebuild |
| transactional | transactional.create, .update, .delete |
| blog | blogPosts.*, blogCategories.*, blogThemes.* |
| contacts | contacts.delete, contacts.import, contacts.export, customEvents.import, annotations.*, webAnalytics.backfillStart, .backfillCancel |
| audit | auditLogs.export, audit.purged |
GET /api/auditLogs.actions gibt diesen Katalog zurück; aus ihm baut die Konsole ihren Aktionsfilter.
Auch Fehlschläge werden aufgezeichnet. Eine Anmeldung mit einer unbekannten Adresse, ein falscher oder abgelaufener Code, ein durch Ratenbegrenzung gebremster Versuch: Die Antwort verrät nichts, der Eintrag nennt den Grund (metadata.reason). Eine Anfrage, die eine Berechtigungsprüfung ablehnt, wird als denied aufgezeichnet, mit der Ressource und der fehlenden Berechtigung. Eine von der Lizenz abgelehnte Anfrage ist denied mit der Funktion, die sie gebraucht hätte.
Nicht aufgezeichnet werden die Datenebene (contacts.upsert, customEvents.upsert, transactional.send, lists.subscribe und die anderen Routen pro Kontakt), Lesezugriffe, Tests und Vorschauen, die internen Task-Endpunkte und eine Kampagne, die der Circuit Breaker automatisch pausiert. Letzteres läuft im Versandpfad, und der enthält keinerlei Lizenzprüfung.
Filtern und Exportieren
Das Suchfeld nimmt eine IP-Adresse, die E-Mail-Adresse eines Akteurs oder eine Ziel-ID an und zeigt an, wonach es sucht. IP-Adresse und Ziel-ID müssen exakt übereinstimmen, eine E-Mail-Adresse trifft auch mit einem Teil zu.
Daneben gibt es Filter für den Zeitraum (die letzten 24 Stunden bis die letzten 90 Tage, gesamter Zeitraum oder ein eigener Bereich), den Akteur (Sie selbst, ein Mitglied oder ein Schlüssel in der Ansicht des Arbeitsbereichs; ein beliebiger API-Schlüssel, das System oder ein abgemeldeter Besucher in beiden Ansichten) und die Ressource. + Filter fügt Aktion, Ergebnis, E-Mail-Adresse des Akteurs, Ziel-ID und IP-Adresse hinzu.
Jeder Filter steht im Link der Seite, sodass Sie eine gefilterte Ansicht teilen oder als Lesezeichen speichern können. Die API akzeptiert dieselben Filter und zusätzlich target_type. Die Seiten sind cursorbasiert, die neuesten zuerst, und in der Ansicht des Arbeitsbereichs zeigt das Ende der Liste, wie lange der Arbeitsbereich seine Einträge aufbewahrt.
Exportieren lädt den aktuellen Filter als CSV oder NDJSON herunter, bis zu 100 000 Zeilen. Ein Export, der diese Grenze erreicht, endet mit einer Markierungszeile export.truncated samt max_rows, damit eine gekürzte Datei nie als vollständig durchgeht; grenzen Sie dann den Zeitraum ein und exportieren Sie erneut.
Der Export selbst wird als auditLogs.export aufgezeichnet. Jeder Eintrag hat eine ID, und die Schaltfläche Link kopieren in der Seitenleiste liefert einen Link, der die Seite bei diesem Eintrag öffnet, auch wenn er weit unten in der Liste steht.
Aufbewahrung
Einträge, die älter als die Aufbewahrungsdauer sind, werden einmal täglich gelöscht. Standard sind 365 Tage. Ein Inhaber des Arbeitsbereichs kann unter Einstellungen → Audit-Log eine eigene Aufbewahrungsdauer festlegen (0 bewahrt jeden Eintrag für immer auf, sonst 30 bis 3650 Tage).
Ein Root-Benutzer legt den Standard des Deployments in den Systemeinstellungen fest. Er gilt auch für Einträge auf Deployment-Ebene und für Einträge von Arbeitsbereichen, die es nicht mehr gibt. Jede Bereinigung, die etwas entfernt hat, wird als audit.purged mit der Anzahl aufgezeichnet.
Die Aufbewahrung läuft in jedem Lizenzzustand: Das Löschen von Daten hängt nie von der Lizenz ab.
Integrität
Die Tabelle ist nur anhängbar: Ein Datenbank-Trigger lehnt jedes UPDATE und TRUNCATE ab, und jedes DELETE außer denen, die die Aufbewahrungsfunktion ausführt. Kein Codepfad in Notifuse schreibt die Historie um, und auch eine verirrte SQL-Anweisung über seine Datenbankrolle kann es nicht.
Nicht aufhalten kann das den Eigentümer der Datenbank oder einen Superuser, die den Trigger deaktivieren oder die Tabelle löschen können. Die Garantie lautet „die Anwendung kann das Log nicht verändern“, nicht „niemand kann es“. Wenn Sie das gegenüber einem Prüfer belegen müssen, sichern Sie die Tabelle unabhängig davon nach einem Zeitplan, den er akzeptiert.
Die Einträge liegen in der Systemdatenbank, nicht in der eigenen Datenbank des Arbeitsbereichs. Das Löschen eines Arbeitsbereichs entfernt also nichts aus dem Log: Der Nachweis, wer ihn gelöscht hat und was diese Person vorher getan hat, bleibt erhalten.
API
Die vier Endpunkte sind in der API-Referenz dokumentiert: auditLogs.list, auditLogs.get, auditLogs.actions und auditLogs.export. Ein API-Schlüssel kann sie aufrufen, wenn er Lesezugriff auf Audit-Logs hat. So ruft ein SIEM das Log regelmäßig ab.
Die Aufbewahrungsdauer wird über die API mit workspaces.setAuditLogSettings festgelegt. Nur ein Inhaber des Arbeitsbereichs kann diesen Endpunkt aufrufen, keine Berechtigung gewährt ihn.