
Notifuse puede enviar correos a través de AWS Simple Email Service (SES).
Configuración
Ve a Configuración → Integraciones, haz clic en Añadir integración y elige Amazon SES en Envío de correos. El formulario se abre a página completa.
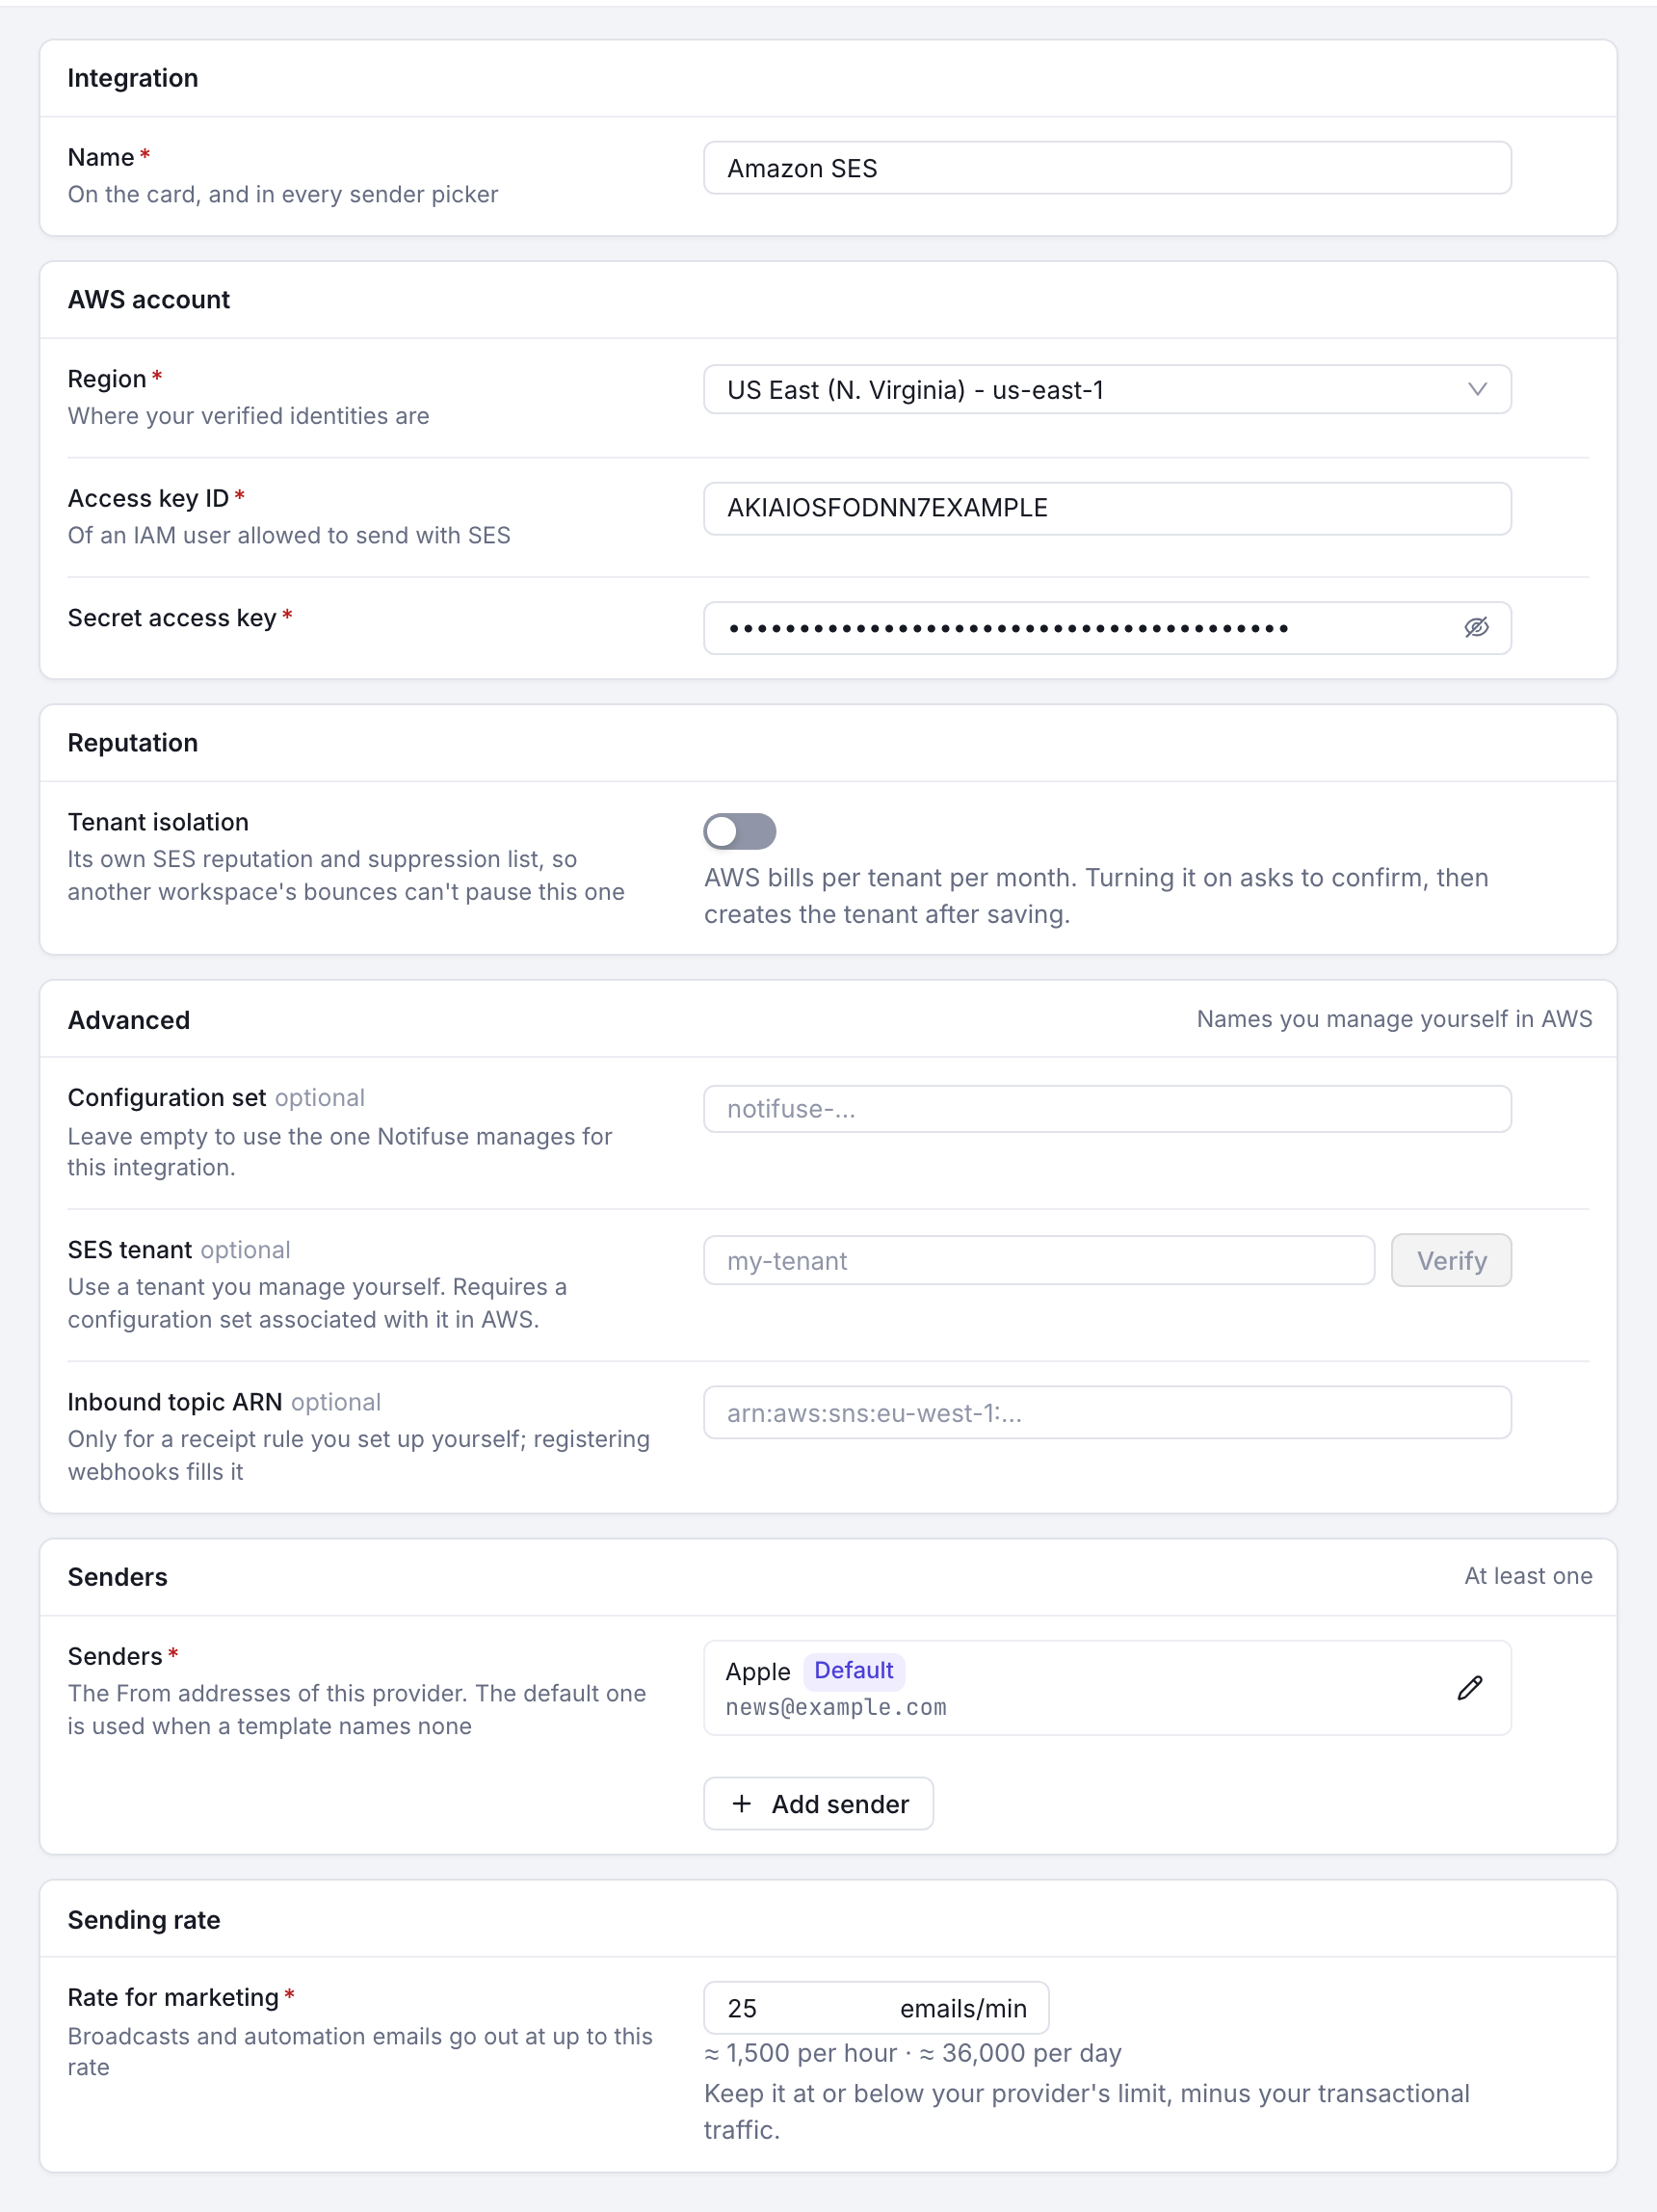
Campos del formulario
| Campo | Descripción | Ejemplo |
|---|---|---|
| Región | Región de AWS donde están tus identidades verificadas | us-east-1 |
| ID de clave de acceso | Clave de acceso de un usuario IAM con permiso para enviar con SES | AKIAIOSFODNN7EXAMPLE |
| Clave de acceso secreta | La clave de acceso secreta de ese usuario IAM | wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY |
| Aislamiento de tenant | Opcional. Da a esta integración su propio perfil de reputación y su propia lista de supresión (consulta más abajo) | Desactivado |
| Conjunto de configuración | Opcional, en Avanzado. Envía a través de un conjunto de configuración que gestionas tú | my-config-set |
| Tenant SES | Opcional, en Avanzado. Envía a través de un tenant que gestionas tú | my-tenant |
Lista de remitentes
Añade direcciones de remitente verificadas en tu configuración de AWS SES:
| Campo | Descripción | Ejemplo |
|---|---|---|
| Nombre | Nombre visible del remitente | Support Team |
| Correo electrónico | Dirección de correo del remitente | support@yourdomain.com |
Los remitentes deben estar verificados en la consola de AWS SES antes de poder usarlos.
Tipos de uso
Elige qué envía esta integración de Amazon SES desde el menú ⋯ de su tarjeta en Configuración → Integraciones (Usar para marketing, Usar para transaccional), o desde el panel Envío de correos de esa página:
| Opción | Descripción | Ejemplos |
|---|---|---|
| Usar para transaccional | Correos generados por el sistema a raíz de acciones del usuario | Restablecimiento de contraseña, confirmaciones de pedido, avisos de la cuenta |
| Usar para marketing | Correos promocionales y newsletters enviados a suscriptores | Anuncios de producto, newsletters, campañas promocionales |
Elige las dos opciones para enviar todos los tipos de correo con la misma configuración de SES.
Webhooks
Notifuse se suscribe automáticamente a estos webhooks de SES:
| Tipo de webhook | Descripción | Finalidad |
|---|---|---|
| Entrega | Correo entregado correctamente | Seguir las entregas correctas |
| Rebote | Correo rebotado | Vigilar los rebotes |
| Quejas | El destinatario ha presentado una queja por abuso | Gestionar las denuncias de abuso |
Notifuse recibe estos eventos de entrega en cuanto se producen.
Aislamiento de reputación (tenants de SES)
Por defecto, todos los espacios de trabajo de una cuenta de AWS comparten una misma reputación de envío y una sola lista de supresión. Una campaña mal segmentada de un equipo puede llevar la tasa de rebotes o de quejas de la cuenta por encima de los umbrales de AWS y pausar el envío para todos. Además, un rebote duro en un espacio de trabajo suprime a ese destinatario en todos los demás.
Aislamiento de tenant da a una integración su propio tenant de SES, con su propio perfil de reputación, sus propias métricas de rebotes y quejas y su propia lista de supresión. Así AWS puede pausar un solo tenant en lugar de toda la cuenta.
Nota
En self-hosting, crear un nuevo tenant de SES requiere una clave de licencia. Un tenant ya creado sigue enviando con su propia reputación indefinidamente sin ella: el envío no comprueba la licencia. Notifuse Cloud incluye el aislamiento por tenant de SES a partir del plan Starter (detalles).
Activarlo
Abre la integración (Configuración → Integraciones), activa Aislamiento de tenant en el panel Reputación y guarda. Notifuse te pide confirmación, porque un tenant es un recurso de AWS que se factura, y después crea todo en tu cuenta:
| Paso | Qué hace Notifuse |
|---|---|
| Crear el tenant | Lo llama notifuse-<integration ID>, con SuppressionScope: TENANT para rebotes y quejas |
| Asociar el conjunto de configuración | Asocia el conjunto de configuración con el que envía esta integración |
| Asociar las identidades | Asocia cada identidad verificada que cubre a un remitente: la dirección exacta, su dominio o un dominio superior |
Al guardar de nuevo se repiten los mismos pasos. Así se asocia un remitente que añadas más tarde y se reintenta una ejecución que quedó a medias.
Nota
La supresión por tenant no es la opción por defecto de AWS. Un tenant creado a mano en la consola de SES hereda la lista de supresión de la cuenta salvo que definas tú el ámbito de supresión. Obtienes así aislamiento de reputación pero, sin ningún aviso, no aislamiento de supresión. Notifuse define el ámbito al crear el tenant y lo corrige si ya existe un tenant con ese nombre.
Nota
El aislamiento se aplica a la integración, no al espacio de trabajo. Un espacio de trabajo con integraciones de SES separadas para marketing y para transaccional tiene dos tenants, cada uno con su lista de supresión: SES no suprime en una el rebote registrado por la otra. La supresión propia de Notifuse por espacio de trabajo sigue aplicándose a las dos, así que en el peor caso sale un mensaje de más hacia una dirección que SES ya sabe que es mala.
Lo que verás
- Un remitente sin identidad verificada aparece por su nombre después de guardar. Sus envíos fallarían con o sin tenants, así que corrígelo.
- Un permiso de IAM que falta aparece con la acción exacta y un comando de la CLI
awspara ejecutarlo. Notifuse solo pasa la integración al tenant cuando su conjunto de configuración está asociado, porque SES rechaza todos los mensajes enviados a través de un tenant sin él. Una configuración a medias deja el envío exactamente como estaba. - La tarjeta de la integración muestra el conjunto de configuración en uso y si la reputación está
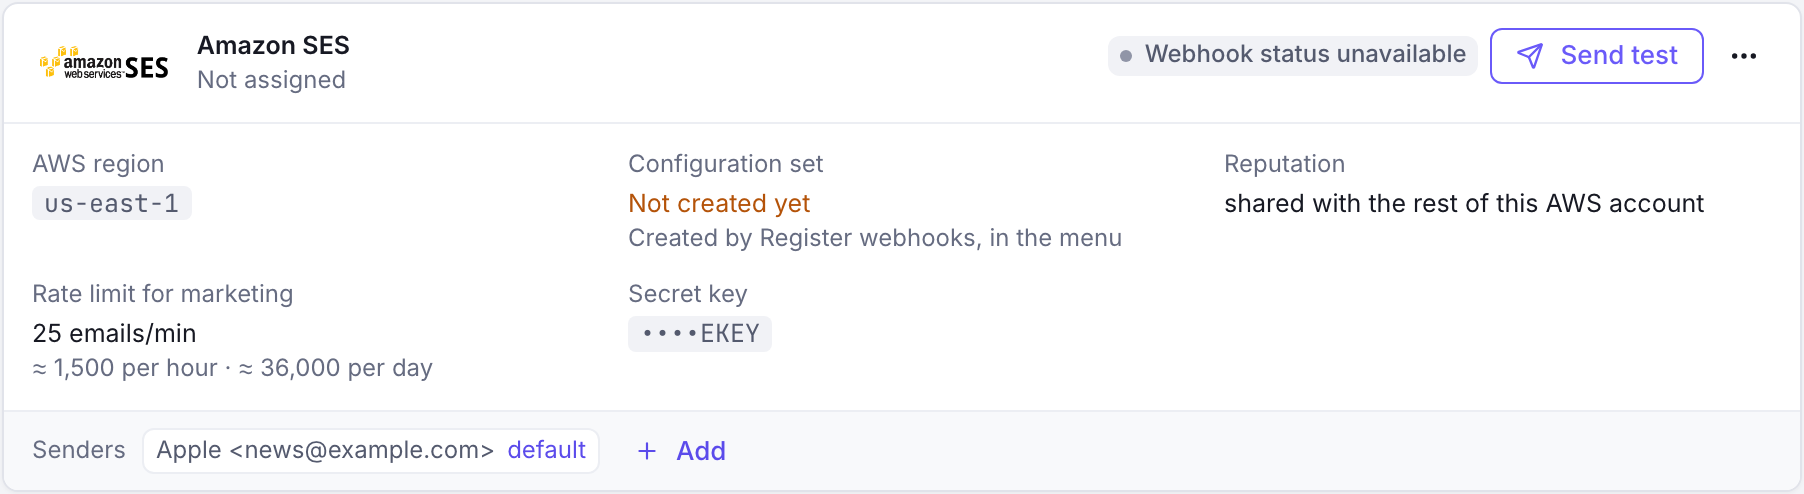
isolatedoshared with the rest of this AWS account.
Desactivarlo
Desactivar Aislamiento de tenant surte efecto en el siguiente envío: los mensajes vuelven a salir con la reputación compartida de la cuenta. El tenant sigue en AWS con su lista de supresión y su historial de reputación, y al volver a activarlo se retoma el mismo tenant.
Nota
Un tenant con el aislamiento desactivado se sigue facturando hasta que se elimina la integración. Desactívalo para cambiar tu forma de enviar; elimina la integración para dejar de pagarlo.
Advertencia
Eliminar la integración elimina el tenant, junto con su lista de supresión y su historial de reputación, que no se pueden recrear. Si retiras solo los webhooks, los dos se quedan, porque el envío sigue dependiendo de ellos.
Avanzado: usa tu propio tenant o conjunto de configuración
En Avanzado, los dos campos son opcionales y proponen los nombres que existen en tu cuenta (pasan a texto libre si tus credenciales no pueden listarlos):
| Campo | Descripción |
|---|---|
| Conjunto de configuración | Envía a través de un conjunto de configuración que gestionas tú en lugar del notifuse-<integration ID>. Notifuse le añade su destino de eventos, pero nunca lo crea ni lo elimina. |
| Tenant SES | Envía a través de un tenant que gestionas tú. No se puede combinar con el interruptor de arriba. Notifuse no lo crea, ni lo modifica, ni lo elimina. |
Con tu propio tenant, tienes que asociarle tú la identidad de envío y el conjunto de configuración, o SES rechaza todos los envíos:
aws sesv2 create-tenant-resource-association \
  --tenant-name my-tenant \
  --resource-arn arn:aws:ses:<region>:<account>:configuration-set/<name>
Nota
Los tenants solo existen en la API v2 de SES, que es la que usa ahora Notifuse para enviar. Además son regionales: un tenant está en la misma región que su integración.
Respuestas entrantes (stop-on-reply)
Para usar Salir al responder en las automatizaciones, SES tiene que reenviar las respuestas entrantes a Notifuse. SES gestiona el correo recibido aparte del envío, así que esto se configura una sola vez, en dos partes:
- Apunta los registros MX de tu dominio a SES. Añade en tu dominio de envío un registro MX que apunte al endpoint de entrada de SES de tu región,
inbound-smtp.<region>.amazonaws.com(por ejemploinbound-smtp.us-east-1.amazonaws.com), con prioridad10. Sin él, las respuestas nunca llegan a SES. SES no tiene API de DNS, así que esto se hace a mano. - Registra la ruta de entrada. En Configuración → Integraciones, abre el menú ⋯ de la integración de SES y elige Volver a registrar webhooks (Registrar webhooks si aún no están registrados). Además de los webhooks de eventos de entrega, rebote y queja, Notifuse crea un tema SNS (suscrito por HTTPS a Notifuse y firmado con SignatureVersion 2) y una regla de recepción de SES con una acción SNS. Si tu cuenta tiene un conjunto de reglas de recepción activo, la regla se añade dentro de él. Solo reenvía una copia y no tiene acción stop, así que una configuración existente (como Amazon WorkMail) sigue funcionando. Notifuse crea y activa un conjunto de reglas propio,
notifuse-inbound, solo si no hay ninguno activo.
Nota
La recepción de correo de SES solo existe en algunas regiones de AWS (por ejemplo us-east-1, us-west-2, eu-west-1). Si la región de tu integración no la admite, el registro de entrada aparece como no disponible. Consulta la lista de Email Receiving endpoints de AWS.
El tema SNS de entrada, la regla de recepción y la suscripción requieren permisos de IAM además de los de envío: sns:CreateTopic, sns:SetTopicAttributes, sns:Subscribe, ses:DescribeActiveReceiptRuleSet, ses:CreateReceiptRuleSet, ses:CreateReceiptRule, ses:SetActiveReceiptRuleSet, ses:DeleteReceiptRule y ses:ListIdentities. La regla de recepción solo cubre las identidades verificadas de tu cuenta (dominios y direcciones de correo). Si no hay ninguna verificada, se rechaza el registro de entrada, para que la regla nunca reenvíe todo el correo de la cuenta.
Las respuestas se emparejan con el envío original por su Message-ID. SES sobrescribe esa cabecera al enviar, así que Notifuse guarda el valor que devuelve SES y lo empareja sea cual sea el host, sin una clave de firma de entrada aparte. Antes de aceptarla, cada notificación SNS de entrada se verifica con su firma RSA y se vincula al tema creado: se rechaza un mensaje de cualquier otro tema SNS, aunque tenga una firma de AWS válida. El endpoint tiene límite de peticiones.
Advertencia
Una configuración manual debe registrar el ARN del tema SNS. Los mensajes entrantes se autentican contra el tema creado, así que una integración sin ARN de tema vinculado rechaza todo el correo entrante. Registrar los webhooks desde el menú ⋯ lo guarda por ti. Si conectas a mano la entrada de SES (tu propio tema SNS + regla de recepción), indica el ARN del tema en el ajuste inbound_topic_arn de la integración de SES, o no se aceptarán las respuestas.
Con las dos partes listas, un contacto que responde a un correo de una automatización sale del recorrido si esa automatización tiene activado Salir al responder. Los rebotes y las respuestas automáticas de ausencia nunca cuentan como respuesta.
Requisitos previos
Necesitas:
- Una cuenta de AWS activa con SES habilitado
- Direcciones de correo o dominios verificados en la consola de AWS SES
- Un usuario de AWS con permisos de envío en SES (ver más abajo)
- Acceso de producción: sal del sandbox de SES para enviar sin restricciones
Permisos de IAM
Solo el primer grupo es obligatorio. Cada uno de los demás activa una función opcional, y Notifuse funciona sin él: un permiso que falta se notifica con la acción que hay que añadir, nunca como un fallo silencioso.
| Finalidad | Acciones |
|---|---|
| Envío (obligatorio) | ses:SendEmail |
| Webhooks de eventos | ses:CreateConfigurationSet, ses:DescribeConfigurationSet, ses:ListConfigurationSets, ses:DeleteConfigurationSet, ses:CreateConfigurationSetEventDestination, ses:UpdateConfigurationSetEventDestination, ses:DeleteConfigurationSetEventDestination, sns:CreateTopic, sns:Subscribe, sns:GetTopicAttributes, sns:DeleteTopic |
| Aislamiento de reputación | ses:CreateTenant, ses:GetTenant, ses:PutTenantSuppressionAttributes, ses:CreateTenantResourceAssociation, ses:ListEmailIdentities |
| Selectores de nombres y comprobaciones | ses:ListTenants, ses:ListTenantResources |
| Eliminación limpia | ses:DeleteTenant, ses:DeleteTenantResourceAssociation |
| Respuestas entrantes | Consulta la nota sobre stop-on-reply de más arriba |
Advertencia
Sin los permisos de eliminación limpia, al eliminar una integración su tenant se queda en tu cuenta de AWS, donde se sigue facturando hasta que lo elimines a mano.
Pruebas
Haz clic en Enviar un correo de prueba, arriba en el formulario de la integración, o en Enviar prueba en su tarjeta para comprobar tu configuración.