
O Notifuse pode enviar emails pelo AWS Simple Email Service (SES).
Configuração
Vá em Configurações → Integrações, clique em Adicionar integração e escolha Amazon SES em Envio de emails. O formulário abre em tela cheia.
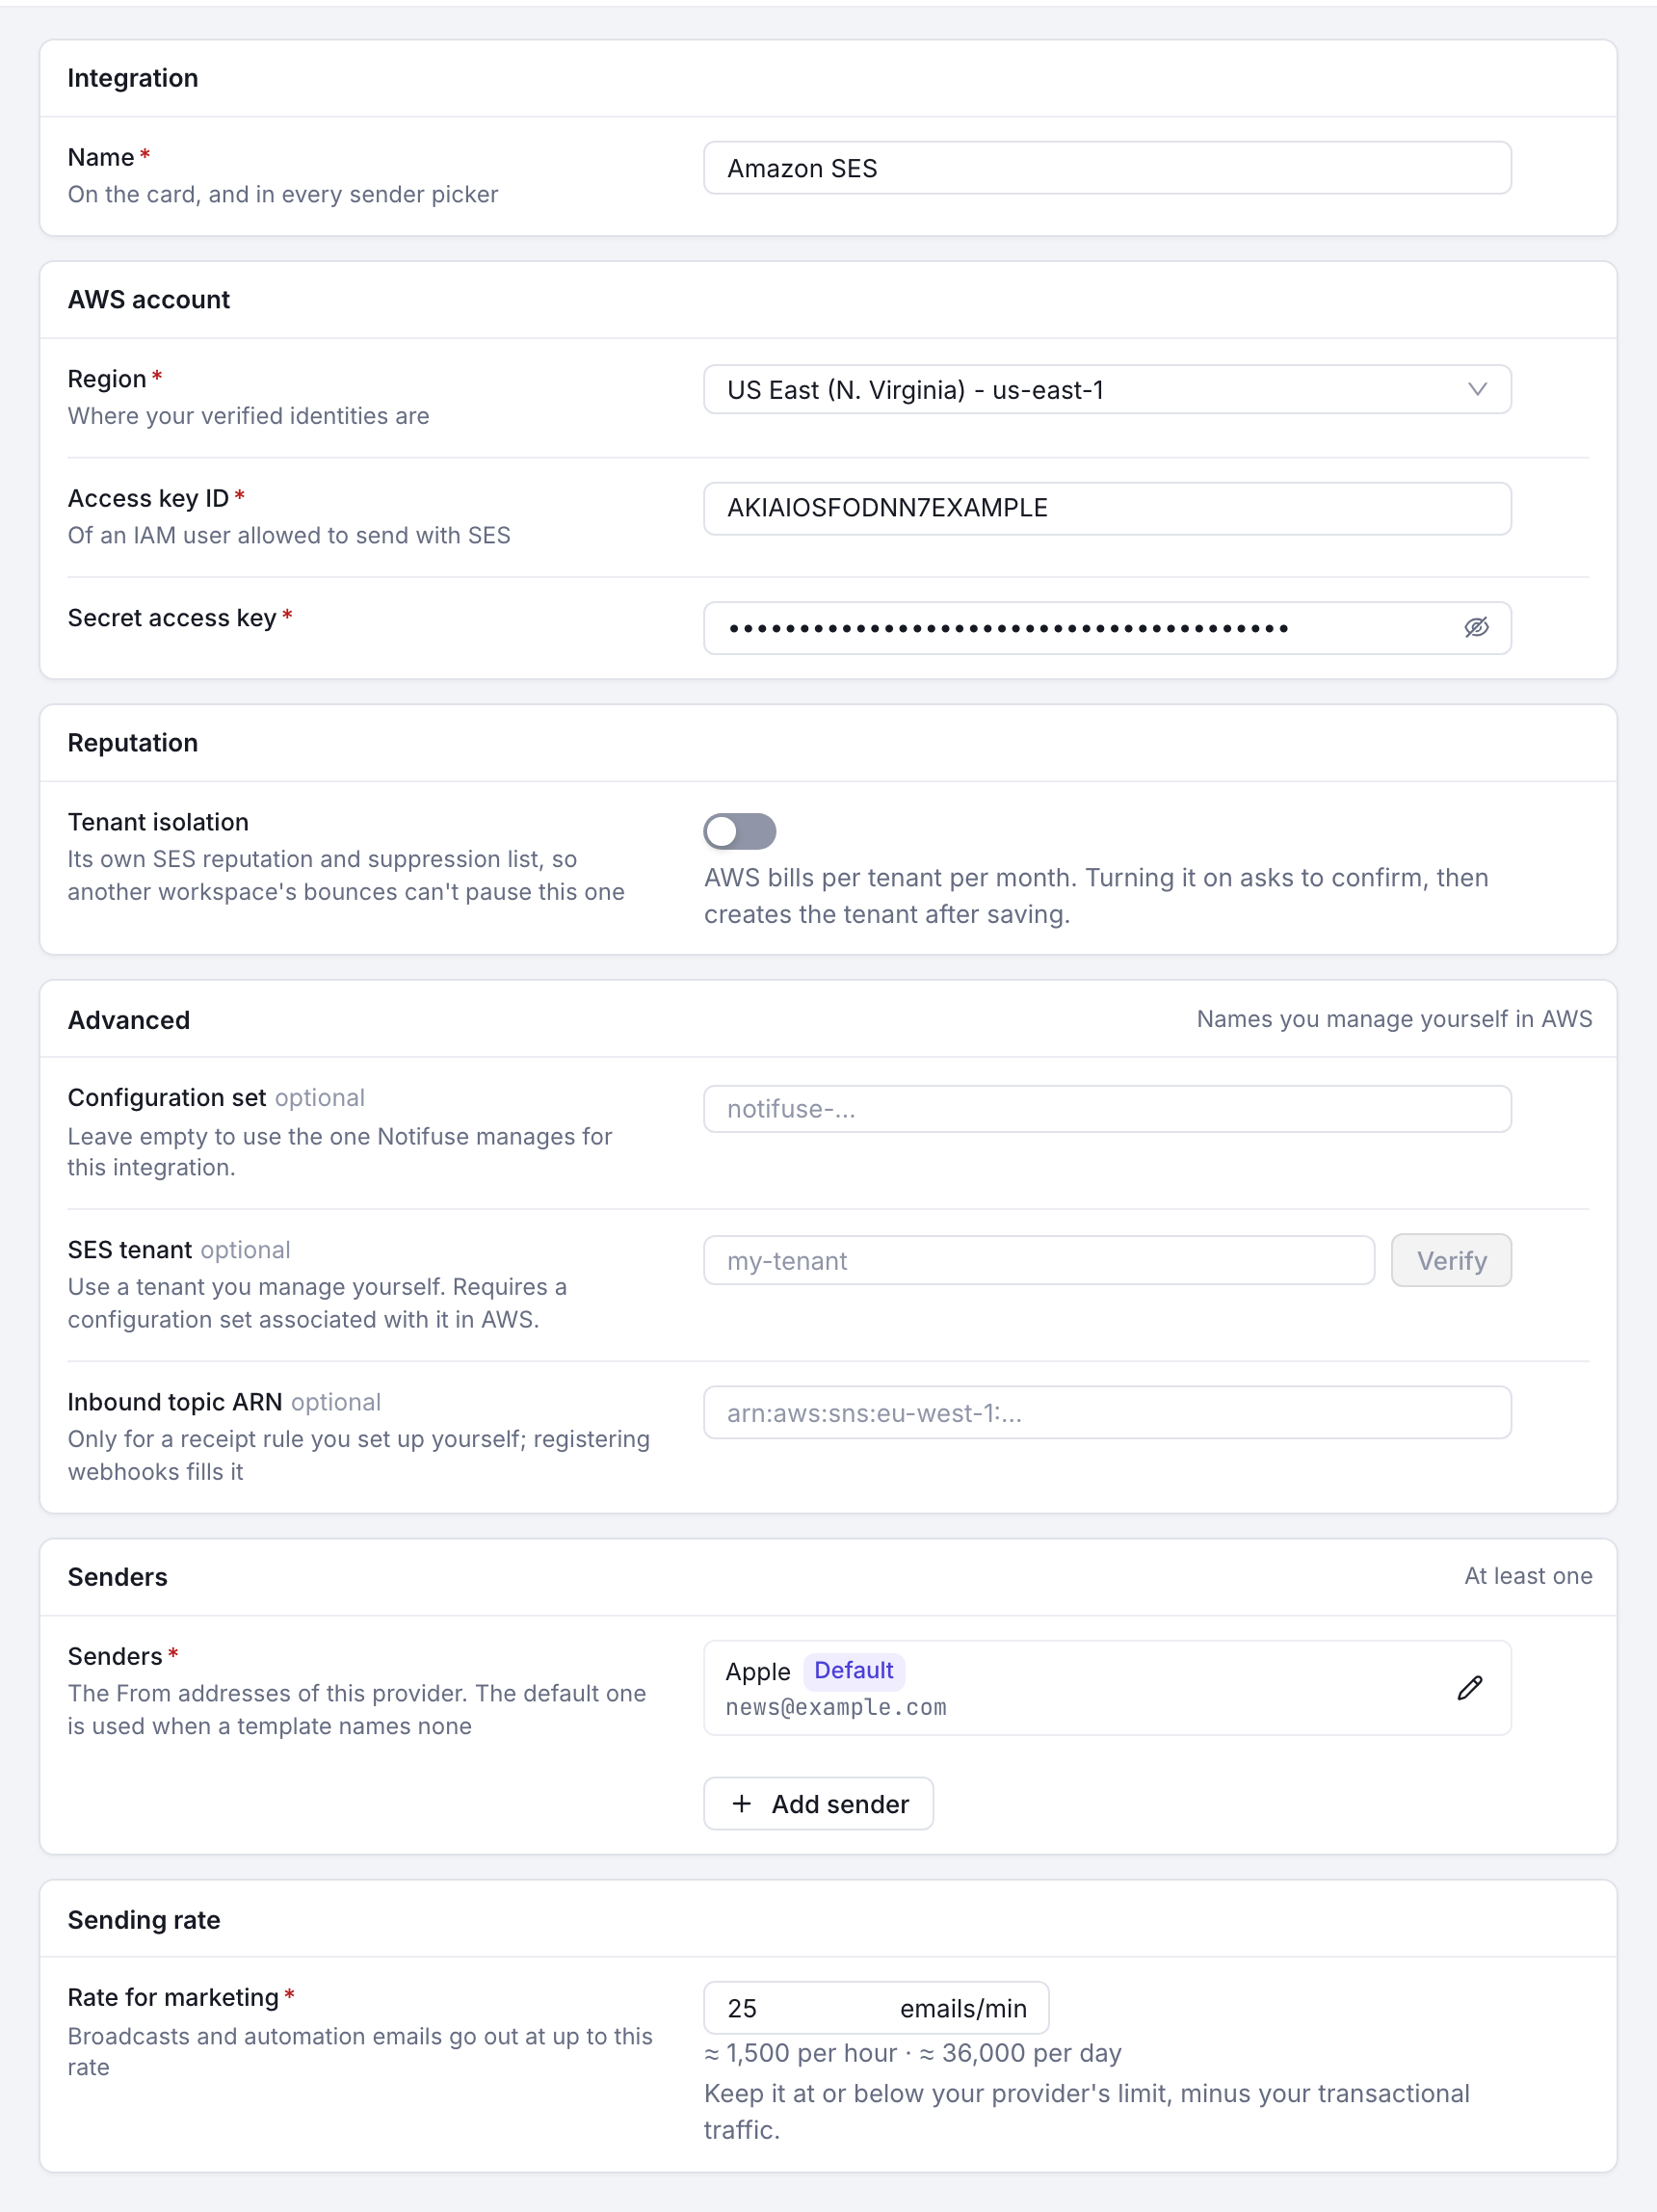
Campos do formulário
| Campo | Descrição | Exemplo |
|---|---|---|
| Região | Região da AWS onde estão as suas identidades verificadas | us-east-1 |
| ID da chave de acesso | Chave de acesso de um usuário IAM com permissão para enviar pelo SES | AKIAIOSFODNN7EXAMPLE |
| Chave de acesso secreta | A chave de acesso secreta desse usuário IAM | wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY |
| Isolamento de tenant | Opcional. Dá a esta integração um perfil de reputação e uma lista de supressão próprios (veja abaixo) | Desativado |
| Conjunto de configuração | Opcional, em Avançado. Envia por um conjunto de configuração que você gerencia | my-config-set |
| Tenant SES | Opcional, em Avançado. Envia por um tenant que você gerencia | my-tenant |
Lista de remetentes
Adicione os endereços de remetente verificados nas configurações do AWS SES:
| Campo | Descrição | Exemplo |
|---|---|---|
| Nome | Nome exibido do remetente | Support Team |
| Endereço de email do remetente | support@yourdomain.com |
Os remetentes precisam estar verificados no console do AWS SES antes de você poder usá-los.
Tipos de uso
Escolha o que esta integração Amazon SES envia no menu ⋯ do card dela em Configurações → Integrações (Usar para marketing, Usar para transacional) ou no painel Envio de emails da mesma página:
| Opção | Descrição | Exemplos |
|---|---|---|
| Usar para transacional | Emails gerados pelo sistema a partir de ações do usuário | Redefinição de senha, confirmação de pedido, avisos da conta |
| Usar para marketing | Emails promocionais e newsletters enviados aos inscritos | Anúncios de produto, newsletters, campanhas promocionais |
Escolha as duas opções para enviar todos os tipos de email pela mesma configuração do SES.
Webhooks
O Notifuse assina automaticamente os seguintes webhooks do SES:
| Tipo de webhook | Descrição | Finalidade |
|---|---|---|
| Entrega | Email entregue | Acompanhar as entregas |
| Retorno | Email retornado | Monitorar os retornos |
| Reclamações | O destinatário denunciou abuso | Tratar as denúncias de abuso |
O Notifuse recebe esses eventos de entrega no momento em que acontecem.
Isolamento de reputação (tenants do SES)
Por padrão, todos os workspaces de uma conta AWS compartilham uma única reputação de envio e uma única lista de supressão. Uma campanha mal segmentada de uma equipe pode levar a taxa de retorno ou de reclamação da conta acima dos limites da AWS e pausar o envio para todos. Um retorno permanente em um workspace também suprime esse destinatário em todos os outros.
O Isolamento de tenant dá a uma integração o seu próprio tenant SES, com perfil de reputação, métricas de retorno e de reclamação e lista de supressão próprios. Assim, a AWS pode pausar um único tenant em vez da conta inteira.
Nota
Self-hosted: criar um novo tenant SES exige uma chave de licença. Um tenant já criado continua enviando indefinidamente com a sua própria reputação, mesmo sem chave: o caminho de envio não verifica a licença. O Notifuse Cloud inclui o isolamento por tenant SES a partir do plano Starter (detalhes).
Como ativar
Abra a integração (Configurações → Integrações), ative Isolamento de tenant no painel Reputação e salve. Como um tenant é um recurso cobrado pela AWS, o Notifuse pede confirmação e depois cria tudo na sua conta:
| Etapa | O que o Notifuse faz |
|---|---|
| Criar o tenant | Cria o tenant notifuse-<integration ID> com SuppressionScope: TENANT para retornos e reclamações |
| Associar o conjunto de configuração | Vincula o conjunto de configuração pelo qual esta integração envia |
| Associar as identidades | Vincula cada identidade verificada que cobre um remetente: o endereço exato, o domínio dele ou um domínio pai |
Salvar de novo executa as mesmas etapas. É assim que um remetente adicionado depois é associado e que uma execução parcial é refeita.
Nota
A supressão por tenant não é o padrão da AWS. Um tenant criado à mão no console do SES herda a lista de supressão da conta, a menos que você mesmo defina o escopo de supressão. Nesse caso, você tem isolamento de reputação, mas, sem nenhum aviso, não tem isolamento de supressão. O Notifuse define o escopo na criação e o corrige se já existir um tenant com esse nome.
Nota
O isolamento vale para a integração, não para o workspace. Um workspace com integrações SES separadas para marketing e para transacional fica com dois tenants, cada um com a sua lista de supressão, então um endereço com retorno registrado em um não fica suprimido pelo SES no outro. A supressão do próprio Notifuse, por workspace, continua valendo para os dois, então no pior caso sai uma mensagem a mais para um endereço que o SES já sabe que é ruim.
O que você vai ver
- Um remetente sem identidade verificada aparece pelo nome depois de salvar. Os envios dele falhariam com ou sem tenants, então corrija isso.
- Uma permissão IAM ausente aparece com a ação exata e um comando da CLI
awspara executar. O Notifuse só passa a integração para o tenant depois que o conjunto de configuração estiver associado, porque o SES rejeita todas as mensagens enviadas por um tenant sem ele. Uma configuração parcial deixa o envio exatamente como estava. - O card da integração mostra o conjunto de configuração em uso e se a reputação está
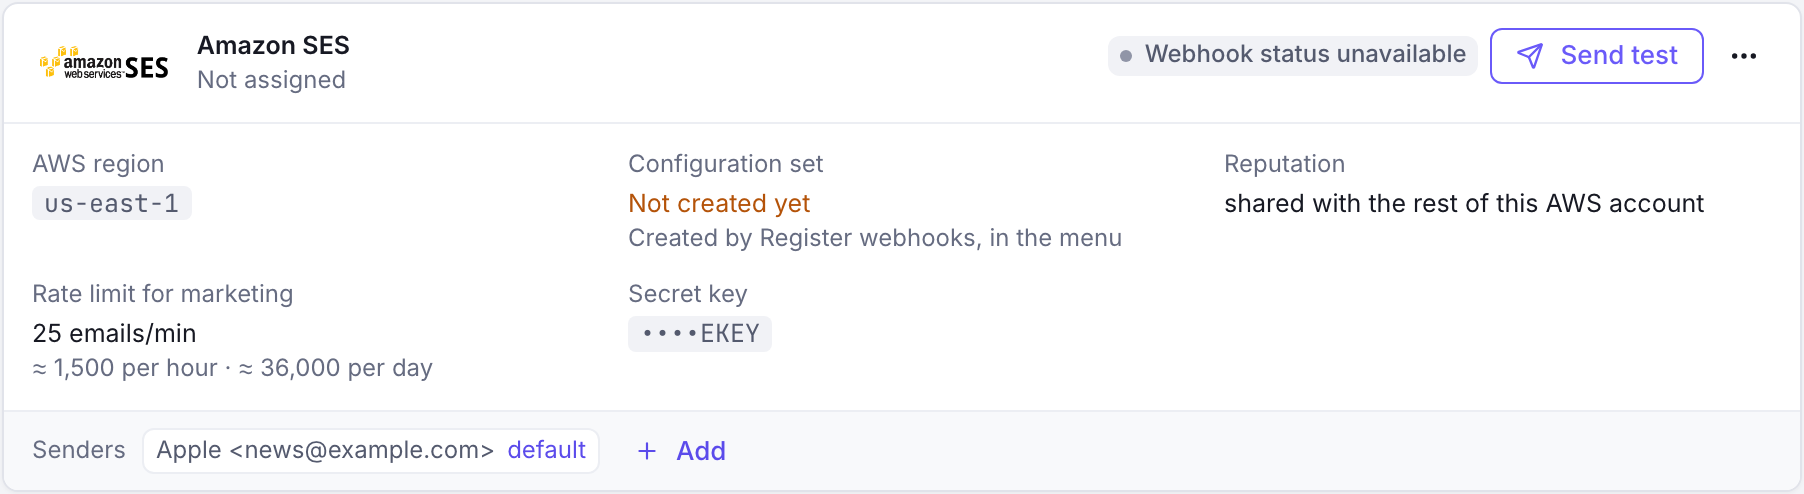
isolatedoushared with the rest of this AWS account.
Como desativar
Desativar o Isolamento de tenant vale a partir do próximo envio: as mensagens voltam a sair com a reputação compartilhada da conta. O tenant continua na AWS com a lista de supressão e o histórico de reputação, e reativar a opção retoma o mesmo tenant.
Nota
Um tenant com o isolamento desativado continua sendo cobrado até a integração ser excluída. Desative o isolamento para mudar a forma de envio; exclua a integração para parar a cobrança.
Atenção
Excluir a integração exclui o tenant, junto com a lista de supressão e o histórico de reputação, que não podem ser recriados. Remover só os webhooks mantém os dois, porque o envio ainda depende deles.
Avançado: use o seu próprio tenant ou conjunto de configuração
Em Avançado, os dois campos são opcionais e sugerem os nomes que existem na sua conta (viram texto livre se as suas credenciais não puderem listá-los):
| Campo | Descrição |
|---|---|
| Conjunto de configuração | Envia por um conjunto de configuração que você gerencia, no lugar do notifuse-<integration ID>. O Notifuse vincula o próprio destino de eventos a ele, mas nunca cria nem exclui o conjunto. |
| Tenant SES | Envia por um tenant que você mesmo gerencia. Não pode ser usado junto com a opção acima. O Notifuse não o cria, não o altera e não o exclui. |
Com o seu próprio tenant, você mesmo precisa associar a ele a identidade de envio e o conjunto de configuração. Sem isso, o SES rejeita todos os envios:
aws sesv2 create-tenant-resource-association \
  --tenant-name my-tenant \
  --resource-arn arn:aws:ses:<region>:<account>:configuration-set/<name>
Nota
Os tenants só existem na API v2 do SES, que é a que o Notifuse usa agora para enviar. Eles também pertencem a uma região, então um tenant fica na mesma região da sua integração.
Respostas recebidas (parar ao responder)
Para usar Sair ao responder nas automações, o SES precisa encaminhar as respostas recebidas ao Notifuse. O SES trata o recebimento de emails separado do envio, então você configura isso uma única vez, em duas partes:
- Aponte os registros MX do seu domínio para o SES. Adicione no seu domínio de envio um registro MX que aponte para o endpoint de recebimento do SES na sua região,
inbound-smtp.<region>.amazonaws.com(por exemplo,inbound-smtp.us-east-1.amazonaws.com), com prioridade10. Sem ele, as respostas nunca chegam ao SES. O SES não tem API de DNS, então você faz isso à mão. - Registre a rota de recebimento. Em Configurações → Integrações, abra o menu ⋯ da integração SES e escolha Registrar webhooks novamente (ou Registrar webhooks, se eles ainda não estiverem registrados). Além dos webhooks de eventos de entrega, retorno e reclamação, o Notifuse cria um tópico SNS (com assinatura HTTPS para o Notifuse, assinado com SignatureVersion 2) e uma regra de recebimento do SES com uma ação SNS. Se a sua conta tiver um conjunto de regras de recebimento ativo, a regra é adicionada a ele. Ela só encaminha uma cópia e não tem a ação stop, então uma configuração existente (como o Amazon WorkMail) continua funcionando. O Notifuse cria e ativa um conjunto de regras
notifuse-inbounddedicado apenas se nenhum conjunto estiver ativo.
Nota
O recebimento de emails do SES só existe em algumas regiões da AWS (por exemplo, us-east-1, us-west-2, eu-west-1). Se a região da sua integração não oferecer o recurso, o registro do recebimento aparece como indisponível. Veja a lista de Email Receiving endpoints da AWS.
O tópico SNS de recebimento, a regra de recebimento e a assinatura exigem permissões IAM além das de envio: sns:CreateTopic, sns:SetTopicAttributes, sns:Subscribe, ses:DescribeActiveReceiptRuleSet, ses:CreateReceiptRuleSet, ses:CreateReceiptRule, ses:SetActiveReceiptRuleSet, ses:DeleteReceiptRule e ses:ListIdentities. A regra de recebimento cobre só as identidades verificadas da sua conta (domínios e endereços de email). Se nenhuma estiver verificada, o registro do recebimento é recusado, para que a regra nunca encaminhe todos os emails da conta.
As respostas são associadas ao envio original pelo Message-ID. O SES sobrescreve esse cabeçalho no envio, então o Notifuse guarda o valor que o SES devolve e faz a correspondência independentemente do host, sem uma chave de assinatura separada para o recebimento. Antes de ser aceita, cada notificação SNS recebida tem a assinatura RSA verificada e precisa estar vinculada ao tópico criado: uma mensagem de qualquer outro tópico SNS é rejeitada, mesmo com uma assinatura AWS válida. O endpoint tem limite de requisições.
Atenção
Configurações manuais precisam registrar o ARN do tópico SNS. As mensagens recebidas são autenticadas pelo tópico criado, então uma integração sem ARN de tópico vinculado rejeita todos os emails recebidos. Registrar os webhooks pelo menu ⋯ grava esse ARN para você. Se você montar o recebimento do SES à mão (o seu próprio tópico SNS + regra de recebimento), defina o ARN do tópico na configuração inbound_topic_arn da integração SES, ou as respostas não serão aceitas.
Com as duas partes prontas, um contato que responde a um email de automação sai da jornada se essa automação estiver com Sair ao responder ativado. Retornos e respostas automáticas de ausência nunca contam como resposta.
Pré-requisitos
Você precisa de:
- Uma conta AWS ativa com o SES habilitado
- Endereços de email ou domínios verificados no console do AWS SES
- Um usuário AWS com permissões de envio no SES (veja abaixo)
- Acesso de produção: saia do sandbox do SES para enviar sem restrições
Permissões IAM
Só o primeiro grupo é obrigatório. Cada um dos outros habilita um recurso opcional, e o Notifuse funciona sem ele: uma permissão ausente é informada com a ação a adicionar, nunca como uma falha silenciosa.
| Finalidade | Ações |
|---|---|
| Envio (obrigatório) | ses:SendEmail |
| Webhooks de eventos | ses:CreateConfigurationSet, ses:DescribeConfigurationSet, ses:ListConfigurationSets, ses:DeleteConfigurationSet, ses:CreateConfigurationSetEventDestination, ses:UpdateConfigurationSetEventDestination, ses:DeleteConfigurationSetEventDestination, sns:CreateTopic, sns:Subscribe, sns:GetTopicAttributes, sns:DeleteTopic |
| Isolamento de reputação | ses:CreateTenant, ses:GetTenant, ses:PutTenantSuppressionAttributes, ses:CreateTenantResourceAssociation, ses:ListEmailIdentities |
| Seletores de nome e verificações | ses:ListTenants, ses:ListTenantResources |
| Remoção completa | ses:DeleteTenant, ses:DeleteTenantResourceAssociation |
| Respostas recebidas | Veja a nota sobre parar ao responder acima |
Atenção
Sem as permissões de remoção completa, excluir uma integração deixa o tenant dela na sua conta AWS, onde ele continua sendo cobrado até você removê-lo à mão.
Teste
Clique em Enviar um e-mail de teste no topo do formulário da integração, ou em Enviar teste no card dela, para verificar a configuração.