
Percorra esta lista antes que uma instância auto-hospedada envie a sua primeira campanha real. Ela parte do compose.yaml oficial de Instalação.
Rede e HTTPS
- Coloque um proxy reverso com TLS na frente do Notifuse. O
compose.yamlserve HTTP simples na porta8081, em todas as interfaces, a menos que você definaHTTP_BIND=127.0.0.1no.env, o que convém fazer quando o proxy roda no mesmo servidor. Veja Instalação. - Faça o proxy repassar o cabeçalho
Hostoriginal, ou definaX-Forwarded-Host. Sem isso, as versões web dos seus emails deixam de abrir (Um endpoint de API público). - Defina o endpoint da API com o endereço HTTPS público, como
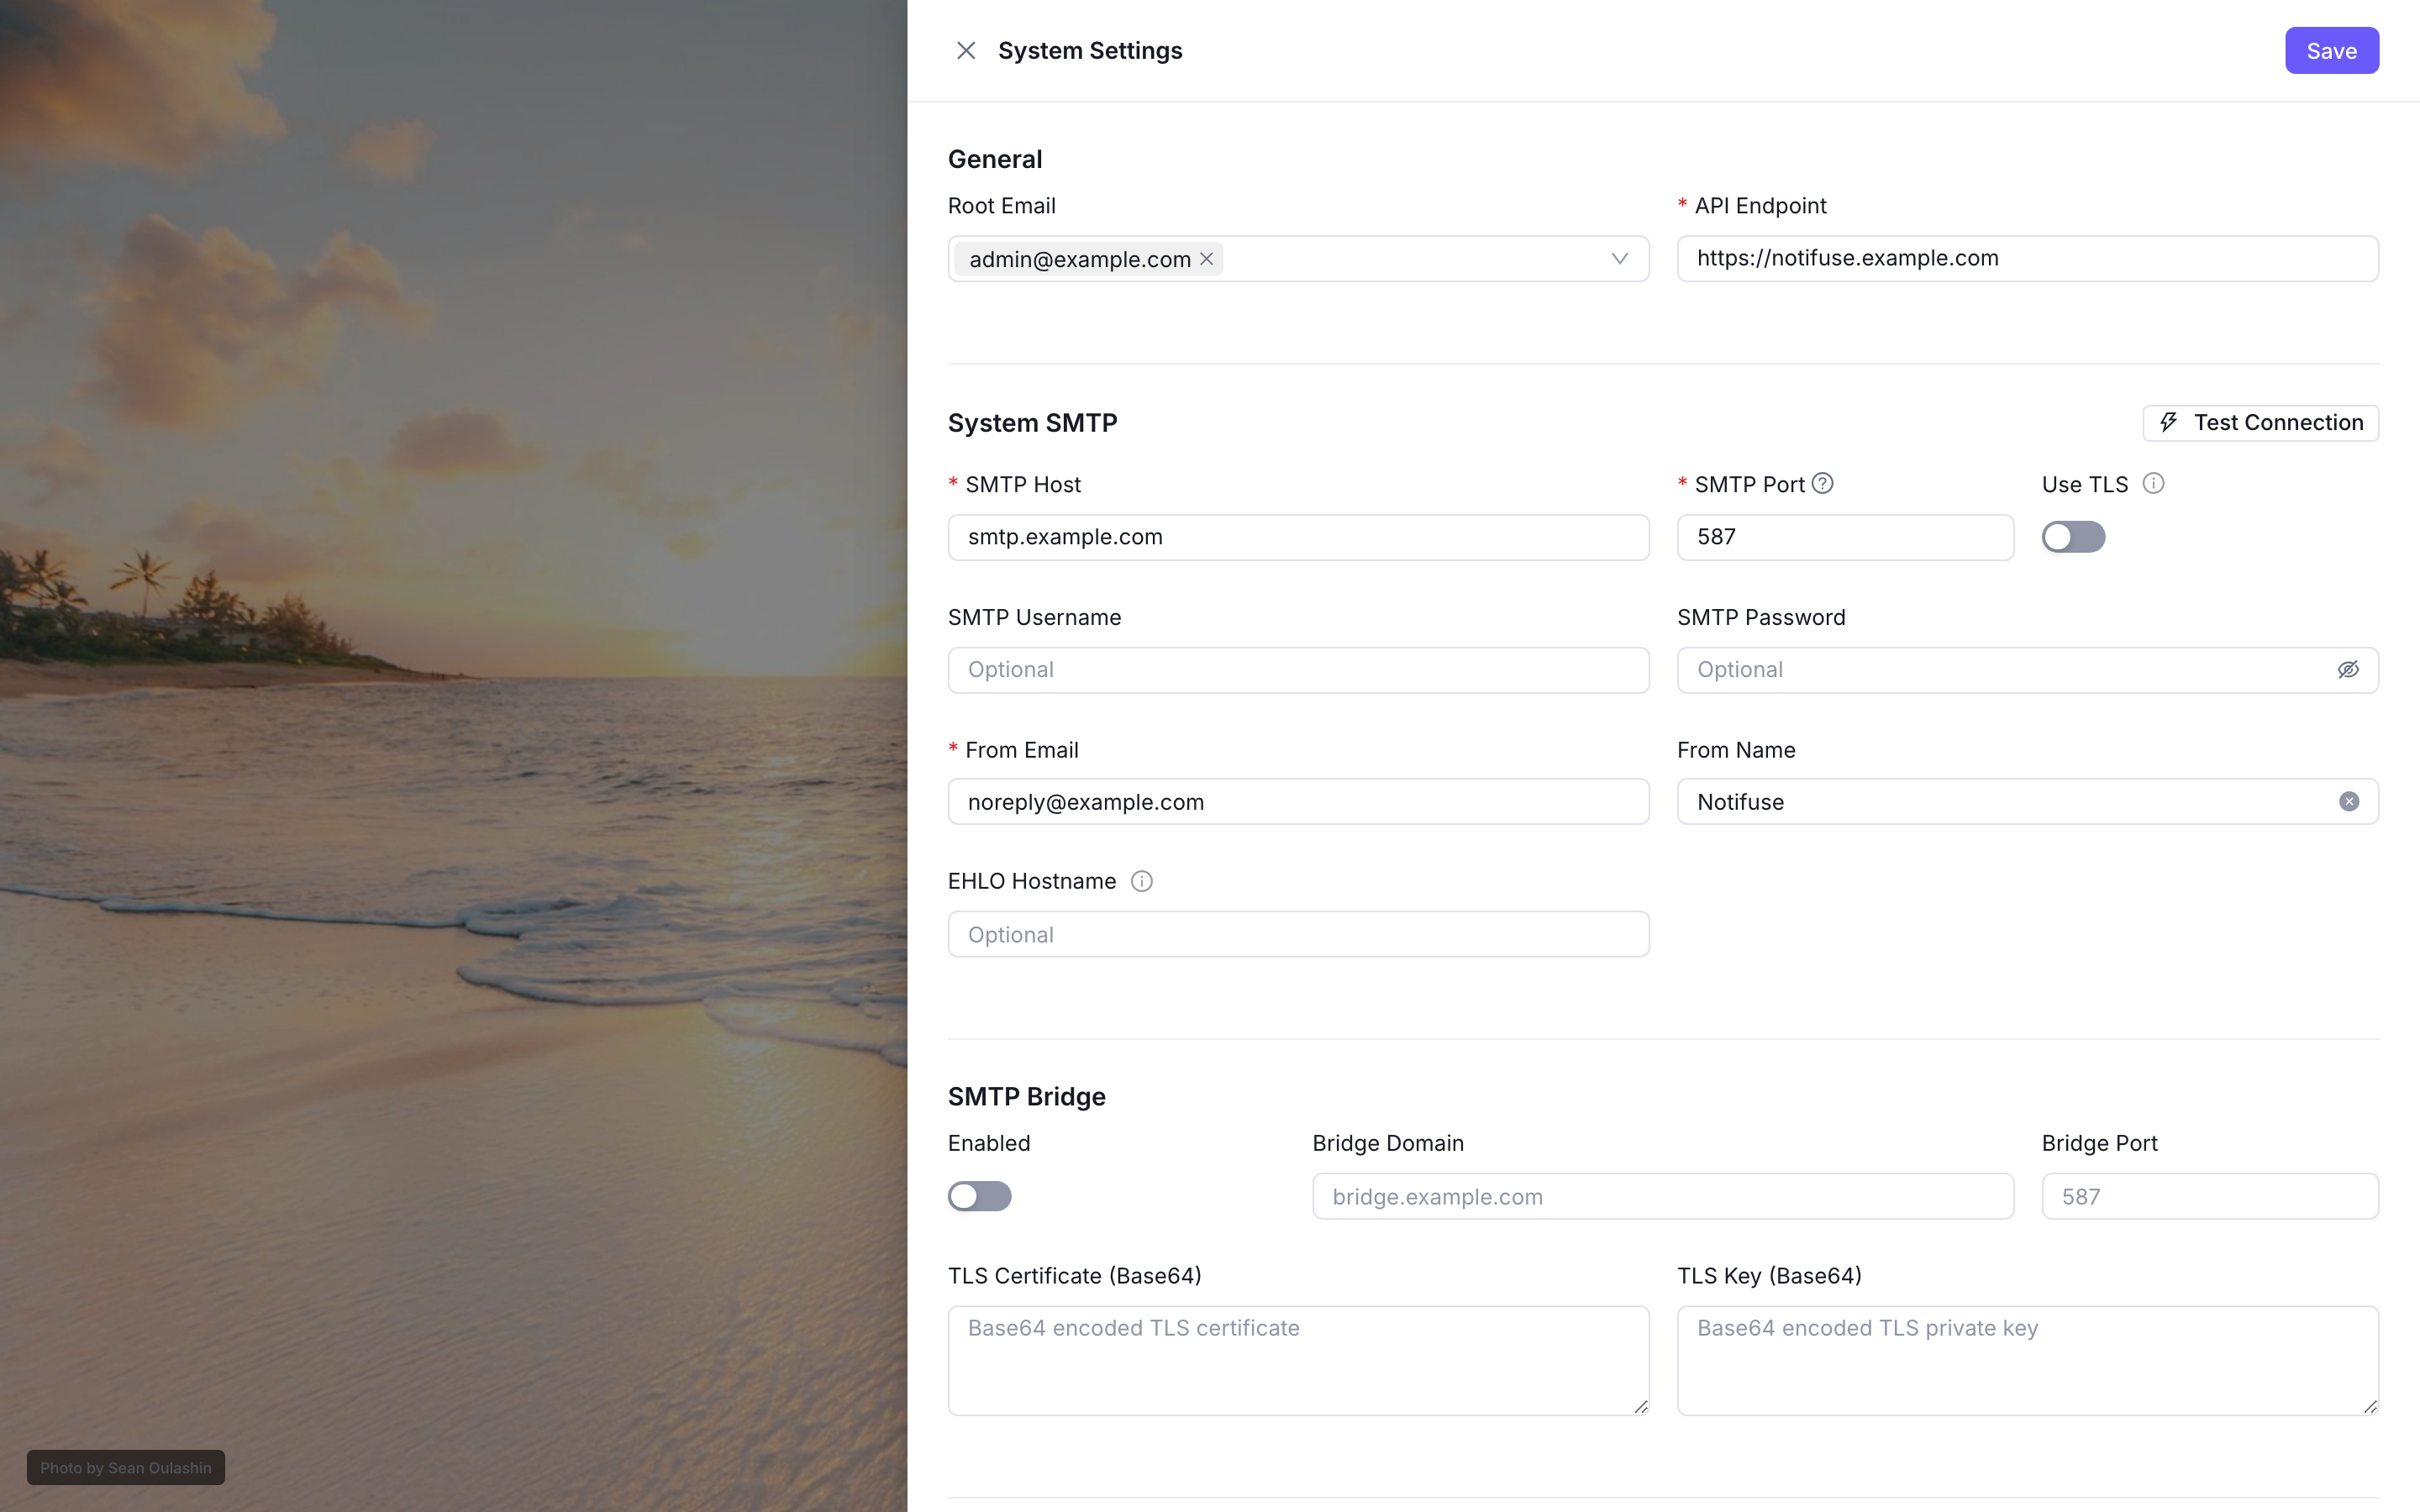
https://emails.yourcompany.com. O assistente de configuração preenche Endpoint da API com o endereço da página, então confira esse valor se você rodou o assistente em HTTP simples. O Notifuse grava esse endereço nos emails, nos convites e nos webhooks dos provedores. Para alterá-lo depois, siga Mudar de domínio.
Segredos e banco de dados
- Gere a
SECRET_KEYuma única vez, comopenssl rand -base64 32, e guarde uma cópia fora do servidor. Ela criptografa as credenciais armazenadas, e uma chave nova sozinha as deixa ilegíveis. Para trocá-la, siga Substituir a chave secreta. - Dê ao PostgreSQL uma senha própria com
DB_PASSWORDno.env, como fazem os comandos de instalação. Sem ela, ocompose.yamlusapostgres. - Mantenha a porta do PostgreSQL ligada a
127.0.0.1. Ocompose.yamloficial a publica como127.0.0.1:5433, acessível a partir do próprio servidor para opsqle os backups. Se a 5433 estiver ocupada, definaPOSTGRES_HOST_PORTno.envem vez de abrir a porta para a rede. - Deixe o diretório que contém o
compose.yamlonde ele está. O Compose dá ao volume do banco de dados o nome desse diretório, e um diretório renomeado inicia uma nova instalação num banco de dados vazio (Instalação).
- Configure o servidor SMTP do sistema e envie um teste em Testar conexão no assistente de configuração. O Notifuse envia os códigos de login e os convites por ele, então ninguém recebe um código de login enquanto ele não funcionar. Você pode alterá-lo depois, como root, em Configurações do Sistema.
- Conecte cada workspace ao seu provedor de email. O servidor SMTP do sistema só leva os códigos de login e os convites; os workspaces configuram o seu próprio provedor para as campanhas e os emails transacionais.
- Autentique o seu domínio de envio (SPF, DKIM, DMARC) nesse provedor antes da primeira campanha. O Notifuse não verifica esses registros, então confira-os no provedor. Veja Autentique o seu domínio.
Backups
- Faça backup de todos os bancos de dados (
notifuse_systeme cada banconotifuse_ws_…) de forma programada, e guarde aSECRET_KEYjunto com os dumps, fora do servidor. Backups traz os comandos. - Restaure um backup numa instalação vazia pelo menos uma vez e entre para conferir os seus workspaces antes de contar com ele.
- Quando a restauração funcionar, defina
DB_EXPECT_EXISTING=trueno.env. O Notifuse passa então a se recusar a iniciar num banco de dados vazio em vez de criar uma nova instalação nele.
Atualizações e telemetria
- Decida sobre Verificar atualizações e Telemetria anônima, ambas ativadas por padrão no assistente de configuração. A verificação de atualizações mostra novas versões e correções de segurança na lista de workspaces. Altere qualquer uma delas depois em Configurações do Sistema (Verificar Atualizacoes, Telemetria) ou com as variáveis
CHECK_FOR_UPDATESeTELEMETRY, que prevalecem sobre o console. - Fixe a versão que você roda com
NOTIFUSE_VERSIONno.env(por exemplo,NOTIFUSE_VERSION=v44.0), para que uma nova cópia docompose.yamlnão atualize a sua instalação de surpresa. Quando for atualizar, siga Atualizar para uma nova versão.
Monitoramento
- Monitore
GET /healthz. Ele responde200com{"status":"ok"}quando o Notifuse alcança o banco de dados do sistema em até 2 segundos, e503com{"status":"unavailable"}caso contrário. Ocompose.yamljá o usa como verificação de saúde do contêiner, a cada 30 segundos. - Leia o log do servidor com
docker compose logs -f api. Ocompose.yamlo limita a cinco arquivos de 10 MB.