
Repasa esta lista antes de que una instancia autoalojada envíe su primera campaña real. Parte del compose.yaml oficial de Instalación.
Red y HTTPS
- Pon un proxy inverso con TLS delante de Notifuse.
compose.yamlsirve HTTP sin cifrar en el puerto8081, en todas las interfaces salvo que definasHTTP_BIND=127.0.0.1en.env, algo que conviene hacer cuando el proxy está en el mismo servidor. Consulta Instalación. - Haz que el proxy reenvíe la cabecera
Hostoriginal, o defineX-Forwarded-Host. Sin ella, las versiones web de tus correos dejan de abrirse (Un endpoint de API público). - Define como endpoint de la API la dirección HTTPS pública, como
https://emails.yourcompany.com. El asistente de configuración rellena Punto final de la API con la dirección de la página, así que revísalo si ejecutaste el asistente por HTTP sin cifrar. Notifuse escribe esta dirección en los correos, las invitaciones y los webhooks de los proveedores. Para cambiarla más adelante, sigue Cambiar tu dominio.
Secretos y base de datos
- Genera
SECRET_KEYuna sola vez, conopenssl rand -base64 32, y guarda una copia fuera del servidor. Cifra las credenciales almacenadas, y una clave nueva por sí sola las deja ilegibles. Para cambiarla, sigue Sustituir la clave secreta. - Da a PostgreSQL su propia contraseña con
DB_PASSWORDen.env, como hacen los comandos de instalación. Sin ella,compose.yamlusapostgres. - Mantén el puerto de PostgreSQL vinculado a
127.0.0.1. Elcompose.yamloficial lo publica como127.0.0.1:5433, accesible desde el propio servidor parapsqly las copias de seguridad. Si el 5433 está ocupado, definePOSTGRES_HOST_PORTen.enven lugar de abrir el puerto a la red. - No muevas el directorio que contiene
compose.yaml. Compose da su nombre al volumen de la base de datos, y un directorio renombrado inicia una nueva instalación sobre una base de datos vacía (Instalación).
Correo
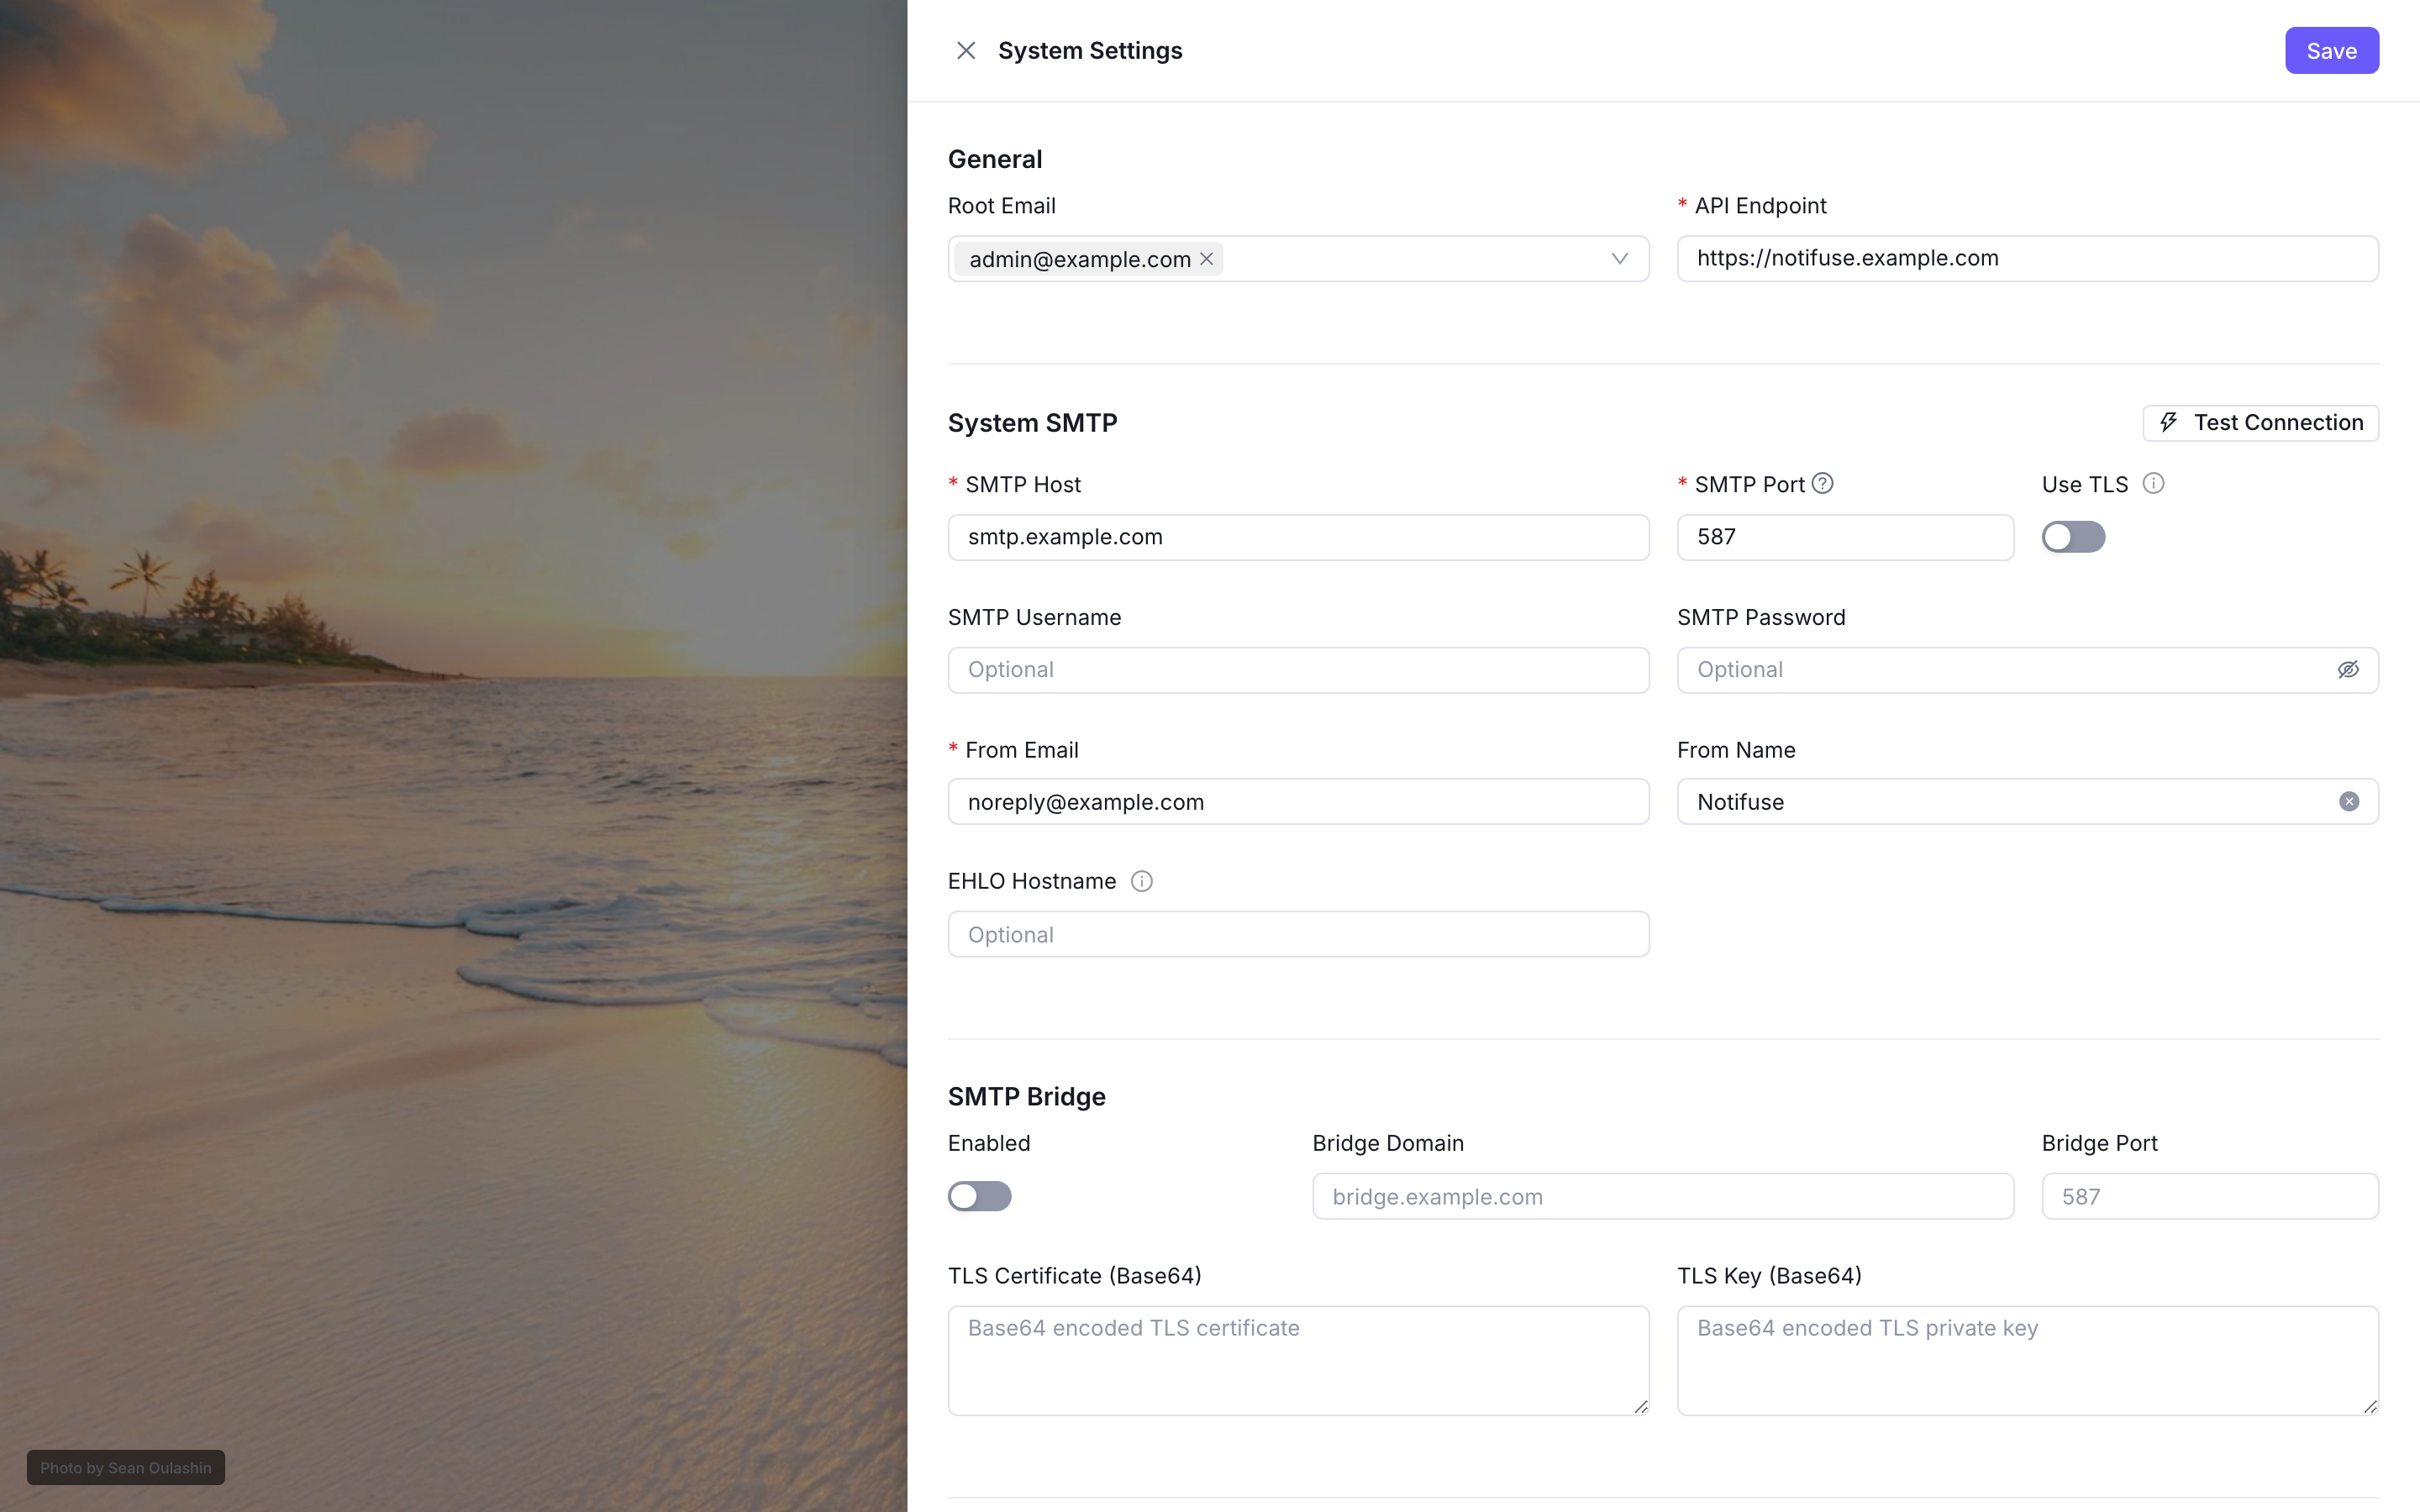
- Configura el servidor SMTP del sistema y envía una prueba desde Probar la conexión en el asistente de configuración. Notifuse envía por él los códigos de inicio de sesión y las invitaciones, así que nadie puede recibir un código de inicio de sesión hasta que funcione. Puedes cambiarlo más adelante como root en Configuración del sistema.
- Conecta cada espacio de trabajo a su proveedor de correo. El servidor SMTP del sistema solo lleva los códigos de inicio de sesión y las invitaciones; los espacios de trabajo configuran su propio proveedor para las campañas y el correo transaccional.
- Autentica tu dominio de envío (SPF, DKIM, DMARC) con ese proveedor antes de la primera campaña. Notifuse no comprueba estos registros, así que verifícalos en el proveedor. Consulta Autenticar tu dominio.
Copias de seguridad
- Haz copias de seguridad programadas de todas las bases de datos (
notifuse_systemy cada base de datosnotifuse_ws_…), y guardaSECRET_KEYjunto a los volcados, fuera del servidor. Copias de seguridad da los comandos. - Restaura al menos una vez una copia en una instalación vacía e inicia sesión para revisar tus espacios de trabajo antes de confiar en ella.
- Cuando la restauración funcione, define
DB_EXPECT_EXISTING=trueen.env. Notifuse se negará entonces a arrancar sobre una base de datos vacía en lugar de crear en ella una nueva instalación.
Actualizaciones y telemetría
- Decide qué hacer con Buscar actualizaciones y Telemetría anónima, activados los dos por defecto en el asistente de configuración. La búsqueda de actualizaciones muestra las nuevas versiones y las correcciones de seguridad en la lista de espacios de trabajo. Cambia cualquiera de los dos más adelante en Configuración del sistema (Buscar actualizaciones, Telemetría), o con las variables
CHECK_FOR_UPDATESyTELEMETRY, que prevalecen sobre la consola. - Fija la versión que ejecutas con
NOTIFUSE_VERSIONen.env(por ejemploNOTIFUSE_VERSION=v44.0), para que una nueva copia decompose.yamlno te actualice por sorpresa. Cuando actualices, sigue Actualizar a una nueva versión.
Monitorización
- Vigila
GET /healthz. Responde200con{"status":"ok"}cuando Notifuse llega a su base de datos del sistema en menos de 2 segundos, y503con{"status":"unavailable"}en caso contrario.compose.yamlya lo usa como health check del contenedor, cada 30 segundos. - Lee el log del servidor con
docker compose logs -f api.compose.yamllo limita a cinco archivos de 10 MB.