
Gmail, Yahoo, Outlook et les autres messageries vérifient trois enregistrements DNS avant de faire confiance à un email de votre domaine. Cette page explique ce qu’ils sont, où les obtenir et comment les vérifier.
SPF, DKIM et DMARC
- SPF (Sender Policy Framework) est un enregistrement TXT qui liste les serveurs autorisés à envoyer des emails pour un domaine. Le serveur destinataire compare à cette liste le serveur qui lui a remis l’email.
- DKIM (DomainKeys Identified Mail) est une signature ajoutée à chaque email, vérifiée avec une clé publique publiée dans votre DNS. Elle montre que l’email vient bien de votre domaine et qu’il n’a pas été modifié en route.
- DMARC est un enregistrement TXT placé sur
_dmarc.yourdomain.com. Il indique aux destinataires quoi faire des emails de votre domaine qui échouent à SPF et à DKIM, et donne une adresse où envoyer des rapports.
Votre fournisseur d’emails signe vos emails
Notifuse remet chaque email au fournisseur d’emails que vous avez connecté, qui l’envoie depuis ses propres serveurs. C’est le fournisseur qui applique la signature DKIM, et ce sont ses serveurs que SPF doit autoriser. Les enregistrements viennent donc de la console du fournisseur, et vous les ajoutez chez l’hébergeur de votre DNS.
Notifuse ne vérifie ni n’affiche vos enregistrements SPF, DKIM ou DMARC. La console du fournisseur indique si votre domaine est vérifié, et les commandes de Vérifier vos enregistrements montrent ce qui est publié.
DKIM compte aussi pour les désabonnements : les clients mail ne proposent le désabonnement en un clic que si la signature DKIM couvre les en-têtes List-Unsubscribe ajoutés par Notifuse. Voir Exigences de Gmail et Yahoo pour les expéditeurs.
Où chaque fournisseur affiche ses enregistrements
Chacun des fournisseurs ci-dessous vous demande de vérifier votre domaine d’envoi ou vos expéditeurs avant que Notifuse puisse envoyer avec eux. C’est lors de cette vérification qu’il liste les enregistrements DNS à ajouter.
| Fournisseur | Où trouver les enregistrements DNS | Page Notifuse |
|---|---|---|
| Amazon SES | La page de vérification de domaine du fournisseur, dans la console AWS SES. Les expéditeurs doivent y être vérifiés avant de pouvoir être utilisés. | Amazon SES |
| Mailgun | La page de vérification de domaine du fournisseur pour votre domaine d’envoi, celui que vous saisissez dans le champ Domaine de l’intégration (par exemple mg.yourdomain.com). | Mailgun |
| Postmark | La page de vérification de domaine du fournisseur, dans votre compte Postmark. Les expéditeurs doivent y être vérifiés. | Postmark |
| SendGrid | Sender Authentication, dans votre compte SendGrid. Les expéditeurs doivent être vérifiés par ce biais. | SendGrid |
| SparkPost | La page de vérification de domaine du fournisseur, dans votre compte SparkPost. Les expéditeurs doivent y être vérifiés. | SparkPost |
| Mailjet | La page de vérification de domaine du fournisseur, dans votre compte Mailjet. Les expéditeurs doivent y être vérifiés. | Mailjet |
| SMTP | C’est l’exploitant du serveur SMTP qui signe les emails. Demandez les enregistrements SPF et DKIM à votre hébergeur mail ou à l’administrateur du serveur. Le Nom d’hôte EHLO de l’intégration est le seul réglage lié dans Notifuse, et il ne signe rien. | SMTP |
SPF est vérifié sur le domaine du chemin de retour (return path) de l’email, souvent le domaine du fournisseur lui-même, sauf si vous en configurez un personnalisé chez lui. DMARC peut tout de même passer grâce à DKIM, à condition que la signature DKIM utilise votre domaine.
Un enregistrement DMARC pour commencer
Note
Il s’agit d’une pratique courante de l’email, pas d’un réglage de Notifuse. Notifuse ne lit ni n’utilise votre enregistrement DMARC.
Si votre domaine n’a pas encore d’enregistrement DMARC, commencez par une politique qui se contente de collecter des rapports :
| Type | Nom | Valeur |
|---|---|---|
| TXT | _dmarc.yourdomain.com | v=DMARC1; p=none; rua=mailto:dmarc-reports@yourdomain.com |
Avec p=none, les destinataires livrent vos emails comme avant et envoient chaque jour des rapports agrégés à l’adresse rua. Lisez-les pendant quelques semaines pour repérer tous les services qui envoient au nom de votre domaine.
Une fois que tous vos emails légitimes passent, vous pouvez passer à p=quarantine, puis à p=reject. Un domaine a un seul enregistrement DMARC et un seul enregistrement SPF : si vous les avez déjà, modifiez-les au lieu d’en ajouter un second.
Vérifier vos enregistrements
Lancez ces commandes dans un terminal. Remplacez yourdomain.com par votre domaine, et selector par le sélecteur DKIM fourni par votre fournisseur. Certains fournisseurs publient DKIM sous forme d’enregistrement TXT, d’autres sous forme de CNAME : interrogez le type qu’affiche le fournisseur.
dig +short TXT yourdomain.com
dig +short TXT _dmarc.yourdomain.com
dig +short TXT selector._domainkey.yourdomain.com
dig +short CNAME selector._domainkey.yourdomain.com
nslookup -type=TXT yourdomain.com
nslookup -type=TXT _dmarc.yourdomain.com
nslookup -type=TXT selector._domainkey.yourdomain.com
nslookup -type=CNAME selector._domainkey.yourdomain.comUne réponse vide signifie que l’enregistrement n’est pas encore publié, ou pas sous ce nom. Les changements DNS peuvent mettre un moment à apparaître.
Pour voir le résultat sur un vrai email, envoyez un test à une adresse Gmail et ouvrez Show original dans Gmail. Vous y voyez si SPF, DKIM et DMARC ont réussi.
Le domaine personnalisé des liens est un enregistrement à part
Un espace de travail peut servir sur votre propre domaine les liens de ses emails (clics suivis, liens de désabonnement), son centre de notifications et ses pages web. Ce domaine n’authentifie pas vos emails. Il demande son propre enregistrement DNS, distinct de SPF, DKIM et DMARC.
Réglez-le dans Paramètres → Général, dans le panneau Domaine personnalisé. La console affiche l’enregistrement à ajouter :
| Type | Nom | Valeur |
|---|---|---|
| CNAME | Votre domaine, par exemple links.yourdomain.com | L’hôte du point d’accès API affiché dans la console |
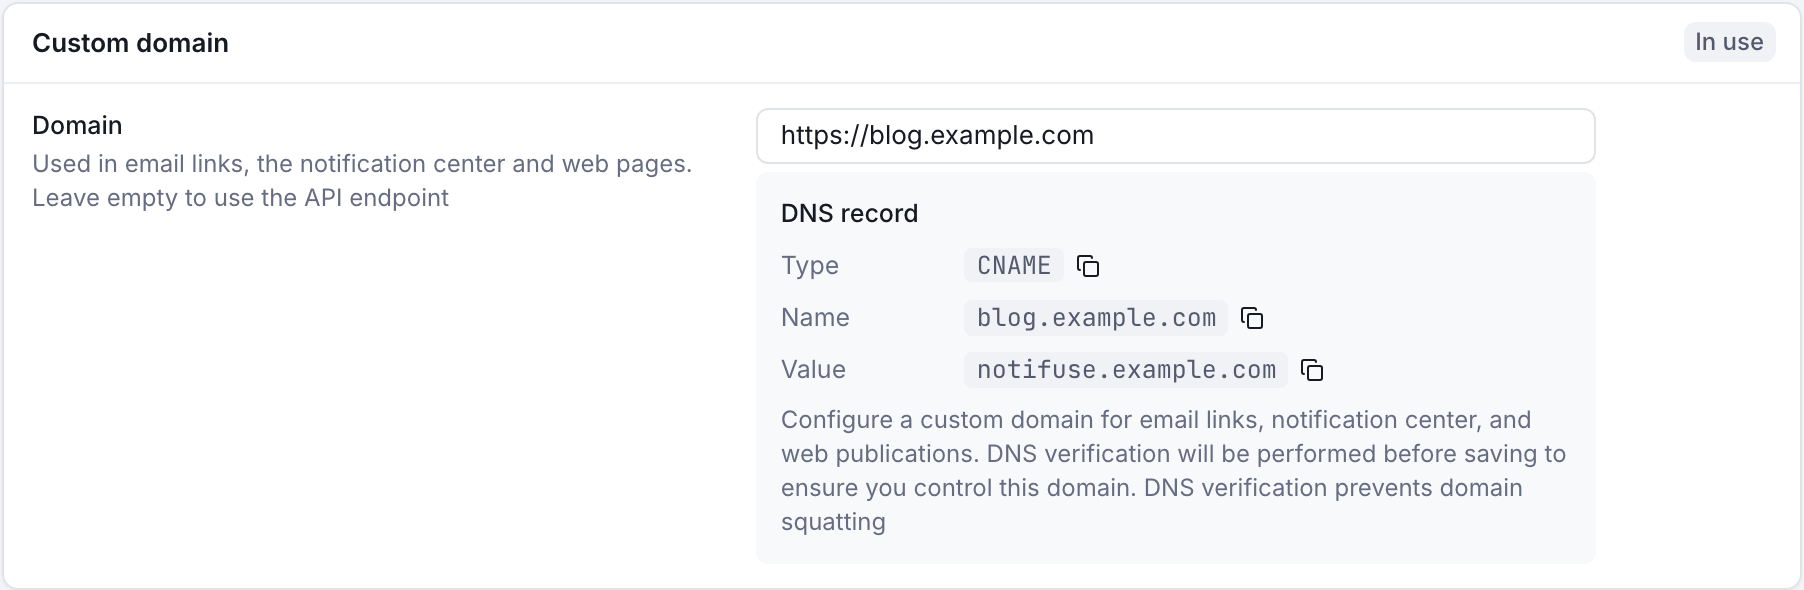
Un enregistrement A qui pointe vers les mêmes adresses IP que le point d’accès API fonctionne aussi. Notifuse vérifie l’enregistrement quand vous enregistrez un domaine nouveau ou modifié. Sur une instance de production, il refuse d’enregistrer le domaine tant que l’enregistrement ne pointe pas vers Notifuse.
Un domaine appartient à un seul espace de travail. Les règles sont détaillées dans URL de point d’accès personnalisée. Si vous auto-hébergez, voir aussi Changer de domaine.